Windows Update certificate rotation in 2027

- Introduzione
- Perché Windows Update deve rinnovare i certificati
- Quali versioni Windows sono interessate
- Cosa succede se un dispositivo non riceve i certificati aggiornati
- Come preparare gli ambienti gestiti con Intune, Windows Autopatch e Configuration Manager
- Le differenze rispetto ai certificati Secure Boot e code signing
- Conclusioni
Introduzione
Il 17 maggio e il 19 giugno 2027 scadranno alcuni certificati utilizzati da Windows Update per verificare l’attendibilità delle connessioni ai servizi Microsoft. La loro sostituzione è già in corso attraverso i normali aggiornamenti di sicurezza Windows, ma i dispositivi che non avranno ricevuto i certificati aggiornati entro le rispettive scadenze rischiano di perdere l’accesso al servizio, con conseguenze sulla possibilità di scaricare e installare nuovi aggiornamenti.
La novità è stata comunicata l’8 ottobre 2026 nell’articolo Prepare for Windows Update certificate rotation in 2027, che identifica le versioni Windows interessate e gli aggiornamenti minimi necessari per continuare a utilizzare Windows Update dopo la rotazione.
Per gli amministratori IT, la verifica riguarda soprattutto i dispositivi che non ricevono aggiornamenti da diversi mesi, le installazioni Windows meno recenti e i sistemi prossimi alla fine del supporto. I computer che eseguono una versione supportata del sistema operativo e installano regolarmente gli aggiornamenti mensili hanno generalmente già ricevuto i certificati sostitutivi, senza che siano necessarie configurazioni aggiuntive.
Perché Windows Update deve rinnovare i certificati
Quando un dispositivo Windows cerca nuovi aggiornamenti, comunica con i server Microsoft per ottenere le informazioni sui pacchetti disponibili e determinare quali debbano essere scaricati. Lo scambio dei metadati avviene attraverso connessioni HTTPS protette da TLS, sulle quali vengono eseguiti controlli per verificare l’identità dei server raggiunti.
Per proteggere queste comunicazioni, Windows Update utilizza anche un meccanismo di certificate pinning, attraverso il quale viene verificato che la catena di certificazione presentata dal server corrisponda a quella prevista per il servizio. Questo controllo riduce il rischio che un dispositivo accetti connessioni verso server non autorizzati, anche quando questi presentano certificati emessi da autorità di certificazione riconosciute dal sistema operativo.
La protezione dei metadati è distinta dalla verifica dei pacchetti scaricati. I file degli aggiornamenti possono infatti essere distribuiti attraverso reti CDN e altri meccanismi di trasferimento, mentre la loro autenticità e integrità vengono controllate attraverso firme digitali e hash prima dell’installazione.
I certificati utilizzati per proteggere le connessioni ai servizi Windows Update hanno un periodo di validità limitato e devono essere rinnovati periodicamente. Le scadenze previste per maggio e giugno 2027 riguardano proprio questo processo, che richiede ai dispositivi di riconoscere i certificati sostitutivi per continuare a comunicare correttamente con il servizio.
Se un sistema non disponesse delle informazioni necessarie per riconoscere la nuova catena di certificazione, la connessione potrebbe essere rifiutata durante la verifica dell’attendibilità. In questa situazione, Windows Update non riuscirebbe a completare la ricerca degli aggiornamenti e il dispositivo potrebbe rimanere escluso dai successivi cicli di distribuzione.
Quali versioni Windows sono interessate
I certificati sostitutivi vengono distribuiti attraverso gli aggiornamenti di sicurezza mensili di Windows. Il requisito varia in base alla versione del sistema operativo, perché il contenuto necessario è stato introdotto in momenti differenti nei rispettivi canali di servicing. La tabella seguente riporta gli aggiornamenti minimi e le scadenze indicate nell’annuncio dell’8 ottobre 2026.
Versione Windows | Aggiornamento richiesto | Scadenza |
Windows 11 25H2 e successive | Nessun intervento aggiuntivo per la rotazione | — |
Windows 11 24H2 e Windows Server 2025 | Aggiornamento di sicurezza di settembre 2025 o successivo | 19 giugno 2027 |
Altre versioni Windows 11 ancora supportate e Windows Server 2022 | Aggiornamento di sicurezza di luglio 2026 o successivo | 19 giugno 2027 |
Versioni Windows 10 ancora supportate | Aggiornamento di sicurezza di luglio 2026 o successivo | 19 giugno 2027 |
Windows 10 Enterprise LTSC 2019, Windows Server 2019 e Windows Server 2016 | Aggiornamento di sicurezza di luglio 2026 o successivo | 17 maggio 2027 |
Altre versioni Windows non supportate | Migrazione a una versione Windows supportata | Da valutare secondo il lifecycle |
La distinzione tra le versioni è importante soprattutto negli ambienti che comprendono dispositivi Windows 10 LTSC o diverse generazioni di Windows Server. In queste infrastrutture non è sufficiente verificare che sia installato un aggiornamento recente: occorre considerare anche l’edizione del sistema operativo e il relativo ciclo di vita.
Windows Server 2016, ad esempio, raggiungerà la fine del supporto esteso il 12 gennaio 2027, diversi mesi prima della scadenza dei certificati prevista per maggio. La stessa data riguarda Windows 10 Enterprise LTSC 2021, mentre la corrispondente edizione Windows 10 IoT Enterprise LTSC 2021 segue un ciclo di supporto differente. La presenza degli aggiornamenti richiesti per la rotazione non modifica queste scadenze. I sistemi che raggiungono la fine del supporto devono quindi essere valutati nell’ambito dei piani di migrazione, tenendo conto delle eventuali possibilità di estensione degli aggiornamenti di sicurezza disponibili per specifiche piattaforme.
Le date del 17 maggio e del 19 giugno 2027 riguardano la scadenza dei certificati utilizzati da Windows Update e non rappresentano un’estensione del supporto per le versioni Windows più datate. Un dispositivo può aver ricevuto i certificati sostitutivi e raggiungere comunque la fine del proprio ciclo di vita prima di tali scadenze. Le verifiche sui certificati devono quindi essere accompagnate dal controllo del lifecycle del sistema operativo.
Cosa succede se un dispositivo non riceve i certificati aggiornati
I dispositivi che utilizzano versioni Windows supportate e hanno installato gli aggiornamenti richiesti possono continuare a collegarsi a Windows Update dopo le rispettive scadenze, senza modifiche alla configurazione del servizio.
La situazione cambia per i sistemi rimasti indietro con gli aggiornamenti: dopo la scadenza applicabile, questi dispositivi potrebbero non riuscire più a stabilire una connessione attendibile con i server Windows Update e perdere la possibilità di cercare e ricevere nuovi aggiornamenti attraverso il normale processo di servicing. Il problema potrebbe diventare particolarmente evidente quando un computer, rimasto spento o scollegato dalla rete aziendale per diversi mesi, viene riacceso dopo maggio o giugno 2027. Se non ha ricevuto i certificati sostitutivi, potrebbe non riuscire a utilizzare Windows Update proprio per scaricare gli aggiornamenti necessari a ripristinare la connessione al servizio.
In questi casi, gli aggiornamenti possono essere recuperati dal Microsoft Update Catalog e installati localmente, oppure distribuiti attraverso gli strumenti di gestione dell’organizzazione. È necessario individuare il pacchetto corretto per la versione Windows interessata, verificandone i prerequisiti e le eventuali indicazioni specifiche riportate nella relativa documentazione. La procedura consente di recuperare i sistemi ancora supportati che non hanno ricevuto gli aggiornamenti necessari. Per le versioni non più supportate, la priorità rimane invece la migrazione a una piattaforma che continui a ricevere gli aggiornamenti di sicurezza previsti dal relativo lifecycle.
Come preparare gli ambienti gestiti con Intune, Windows Autopatch e Configuration Manager
Negli ambienti aziendali la rotazione dei certificati può essere gestita attraverso i normali processi di aggiornamento Windows. Non è prevista una policy dedicata di Microsoft Intune per installare separatamente i certificati sostitutivi, perché questi vengono distribuiti attraverso gli aggiornamenti di sicurezza già pubblicati. Le attività di preparazione dipendono principalmente dalla modalità con cui i dispositivi ricevono gli aggiornamenti e dagli strumenti utilizzati per monitorarne l’installazione.
Verificare gli aggiornamenti con Microsoft Intune
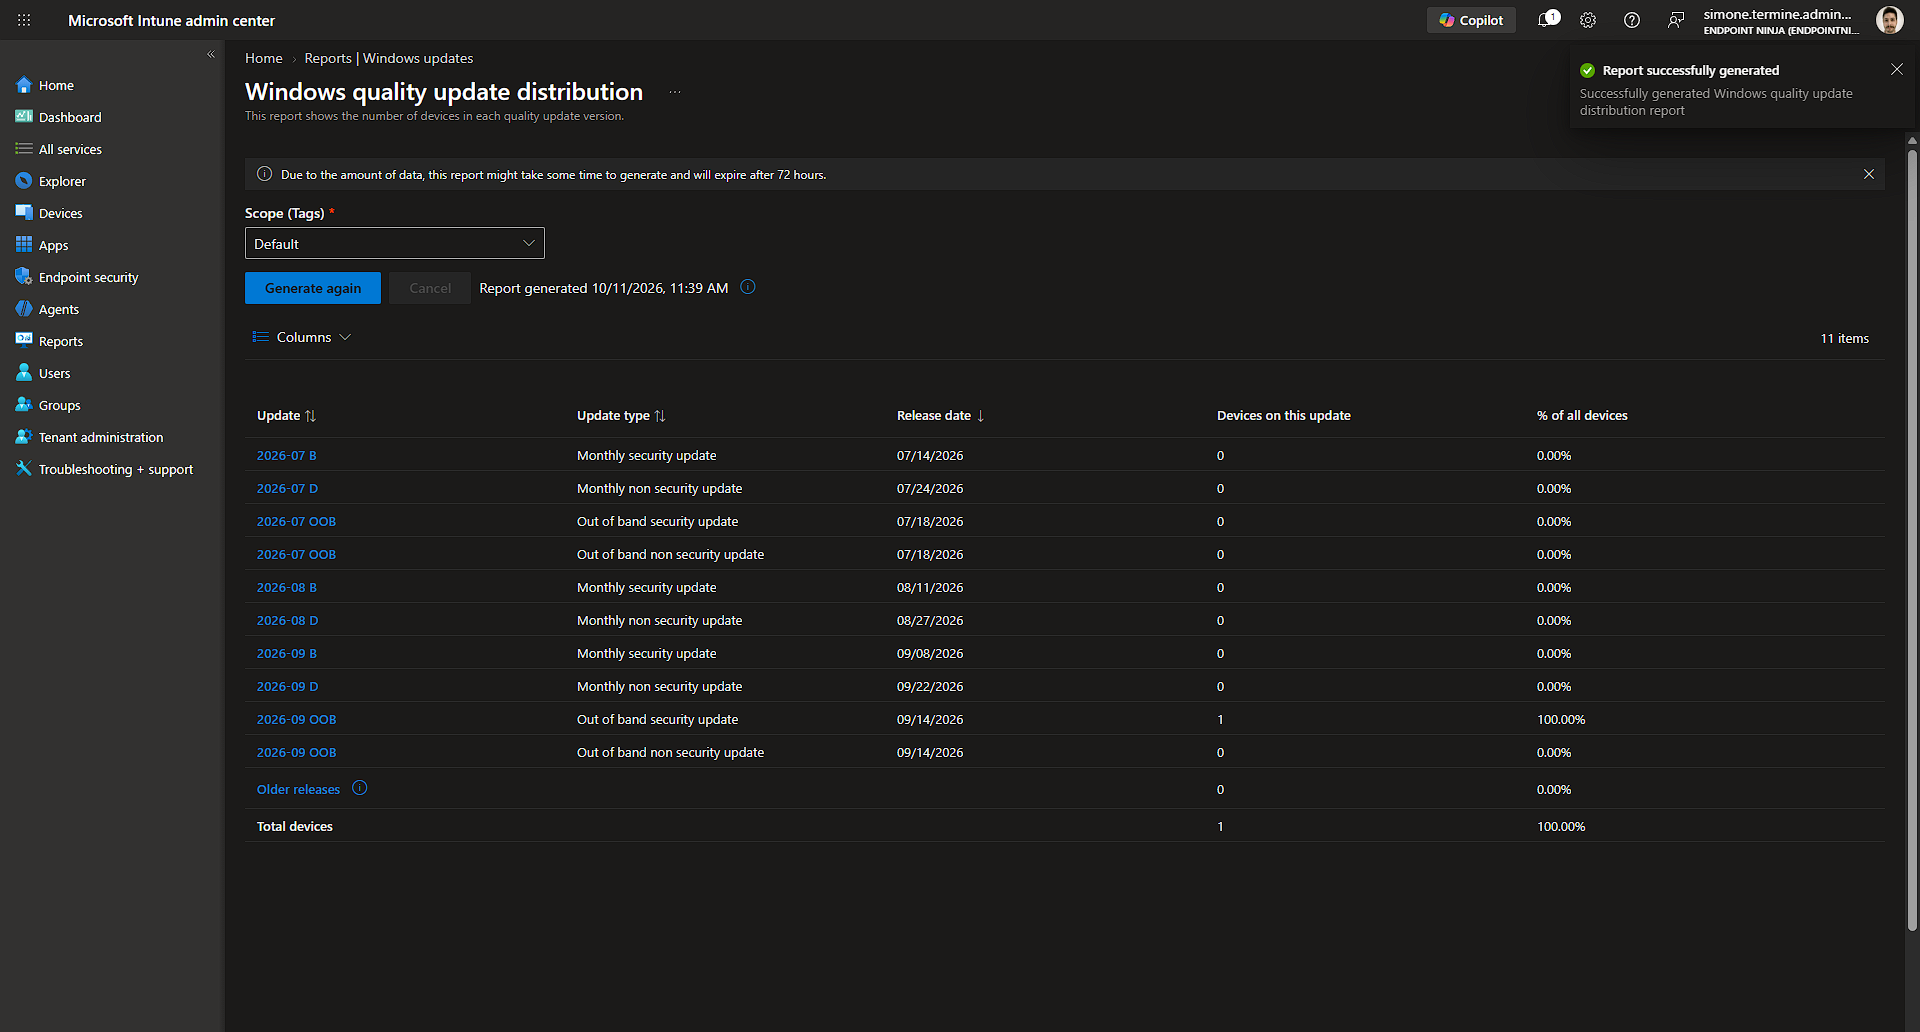
Per i dispositivi gestiti attraverso Microsoft Intune, il primo controllo consiste nell’individuare le versioni Windows installate e verificare che abbiano raggiunto il livello di aggiornamento richiesto. Nel Microsoft Intune admin center, il report Windows update distribution report è disponibile attraverso il percorso Reports > Windows Updates > Reports > Windows Update Distribution Report.
Il report permette di visualizzare la distribuzione degli aggiornamenti qualitativi sui dispositivi gestiti da Intune, compresi quelli in co-management. I dati possono essere analizzati per versione Windows e livello di aggiornamento, passando dalla distribuzione complessiva all’elenco dei singoli dispositivi. Questa funzionalità è particolarmente utile per individuare i sistemi che eseguono release meno recenti oppure risultano ancora associati ad aggiornamenti precedenti a quelli indicati nella tabella. Le informazioni derivano dalla versione del sistema operativo rilevata durante i check-in dei dispositivi e vengono organizzate in report che possono essere aggiornati e rigenerati. Per questo motivo, è opportuno considerare anche la data dell’ultima comunicazione del dispositivo con Intune, soprattutto quando si analizzano computer inattivi da tempo.
Per una valutazione più ampia dello stato degli aggiornamenti di sicurezza è possibile utilizzare anche la Security update status dashboard di Microsoft Intune, che permette di individuare i dispositivi classificati come Exposed o Critical e quelli che non comunicano da oltre 90 giorni, facilitando l’identificazione degli endpoint sui quali concentrare le verifiche.
Monitorare i dispositivi con Windows Autopatch
Negli ambienti che utilizzano Windows Autopatch, è disponibile anche il report Quality update status, raggiungibile dal percorso Reports > Windows Autopatch > Windows quality updates > Reports > Quality update status. Il report consente di consultare lo stato degli aggiornamenti per dispositivo, distinguendo i sistemi aggiornati da quelli con installazioni ancora in corso oppure in ritardo rispetto agli aggiornamenti previsti.
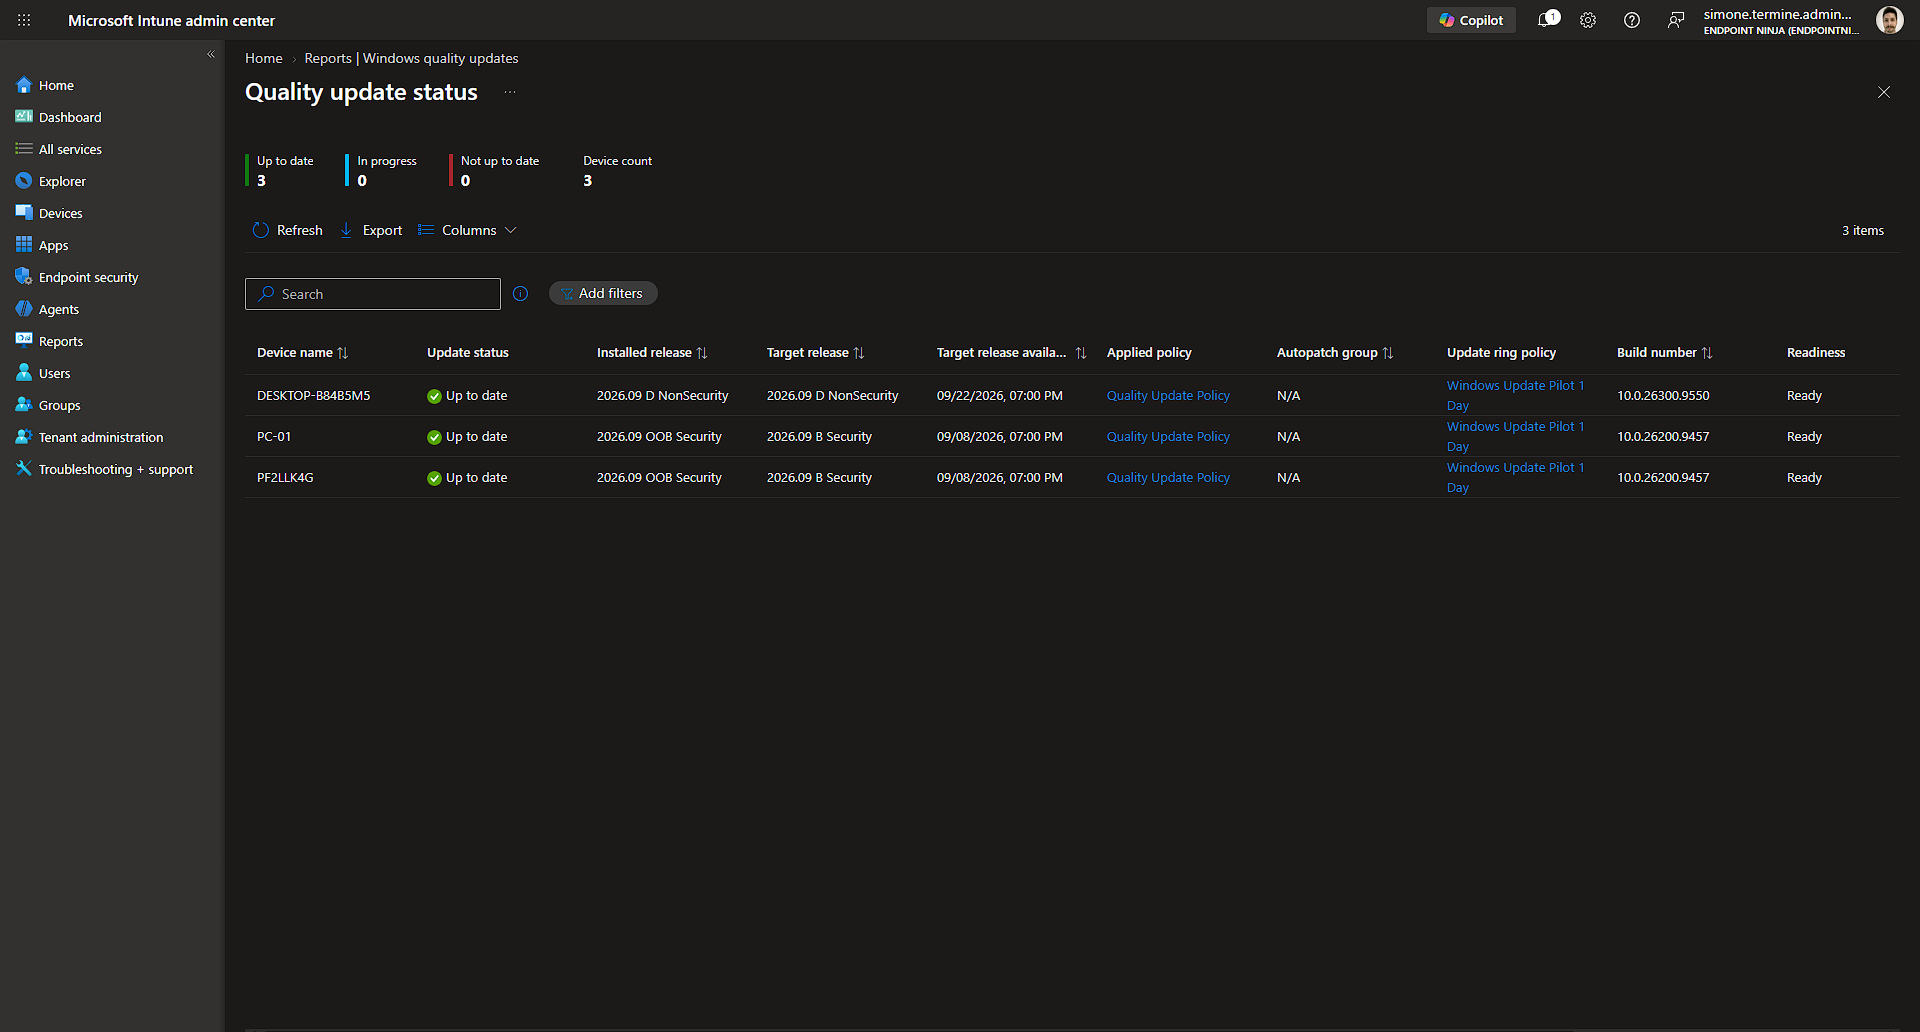
Tra le informazioni disponibili figurano la release di aggiornamento installata, la build Windows e gli eventuali avvisi associati al dispositivo. La data di installazione può essere consultata attraverso la relativa colonna opzionale, quando disponibile. Questi dati permettono di verificare l’avanzamento degli aggiornamenti e individuare i dispositivi che richiedono ulteriori controlli. La presenza di un determinato aggiornamento costituisce l’evidenza operativa prevista dalle indicazioni sulla rotazione, mentre il report non esegue un’attestazione crittografica diretta dei certificati presenti sul dispositivo.
Per approfondire la distribuzione degli aggiornamenti Windows attraverso gli strumenti aziendali, è disponibile anche l’articolo Endpoint Ninja dedicato all’aggiornamento cumulativo Windows 11 di settembre 2026, che tratta le principali modalità di gestione e monitoraggio.
WSUS & Configuration Manager
L’annuncio dell’8 ottobre 2026 contiene una precisazione importante per gli ambienti che utilizzano Windows Server Update Services (WSUS): la rotazione descritta non si applica ai dispositivi che ricevono gli aggiornamenti attraverso WSUS.
In questo modello, i client interrogano il server WSUS aziendale per ottenere i metadati relativi agli aggiornamenti, seguendo un percorso differente rispetto ai dispositivi che contattano direttamente i servizi Windows Update su Internet.
Il server WSUS continua comunque a utilizzare connessioni protette per sincronizzare le informazioni sugli aggiornamenti con i servizi Microsoft. L’esclusione documentata riguarda i client che ricevono gli aggiornamenti da WSUS e non deve essere interpretata come un’esenzione generale da qualsiasi futura modifica ai certificati utilizzati nell’infrastruttura di aggiornamento.
Negli ambienti Microsoft Configuration Manager è quindi utile verificare la sorgente effettivamente utilizzata dai dispositivi. I client che ricevono gli aggiornamenti tramite un Software Update Point basato su WSUS seguono il relativo modello di distribuzione, mentre eventuali dispositivi configurati per contattare direttamente Windows Update devono essere valutati secondo le scadenze previste.
Questa verifica assume particolare importanza negli ambienti ibridi, dove dispositivi amministrati dagli stessi strumenti possono utilizzare modalità differenti per ottenere gli aggiornamenti, anche in funzione delle policy applicate.
Come verificare il livello di aggiornamento di un dispositivo Windows
La preparazione alla rotazione parte dall’identificazione della versione Windows e della build effettivamente installata. Su un dispositivo di test è possibile recuperare queste informazioni attraverso PowerShell, senza modificare la configurazione del sistema operativo. Il seguente esempio utilizza Win32_OperatingSystem e le informazioni presenti nel registro di Windows per visualizzare il nome del sistema operativo, la versione e la build completa di revisione.
$os = Get-CimInstance -ClassName Win32_OperatingSystem

$version = Get-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion"

[PSCustomObject]@{
    OperatingSystem = $os.Caption
    WindowsVersion  = $version.DisplayVersion
    BuildNumber     = "$($version.CurrentBuild).$($version.UBR)"
}
Il comando può essere eseguito da una normale sessione PowerShell, purché l’account disponga delle autorizzazioni necessarie per leggere le informazioni del sistema. Le operazioni sono di sola lettura e non richiedono modifiche ai certificati o agli aggiornamenti installati. Il valore Build comprende il numero principale della build Windows e la relativa revisione, rappresentata dalla proprietà UBR. La proprietà DisplayVersion potrebbe non essere valorizzata in tutte le versioni di Windows Server o nelle release precedenti, per cui il risultato deve essere interpretato considerando il sistema operativo riportato nella prima colonna.
Le informazioni raccolte possono essere confrontate con le build pubblicate nella documentazione di Windows release health, individuando l’aggiornamento di sicurezza corrispondente e verificando che il dispositivo abbia raggiunto almeno il livello richiesto per la rotazione dei certificati.
È possibile utilizzare anche Get-HotFix per consultare gli aggiornamenti esposti dal sistema attraverso la relativa interfaccia di gestione, tenendo presente che il cmdlet non restituisce necessariamente tutte le tipologie di aggiornamento installate. Per una verifica affidabile è quindi preferibile combinare le informazioni sulla build con i dati disponibili nella cronologia degli aggiornamenti o negli strumenti aziendali di monitoraggio.
La verifica dovrebbe comprendere anche le immagini di riferimento, i template delle macchine virtuali e i dispositivi che rimangono normalmente offline. Un computer distribuito nel 2027 utilizzando un’immagine Windows preparata diversi mesi prima potrebbe essere privo degli aggiornamenti richiesti per la rotazione. È quindi opportuno includere questi elementi nei normali processi di aggiornamento delle immagini e di preparazione dei dispositivi.
Le differenze rispetto ai certificati Secure Boot e code signing
La rotazione prevista per Windows Update si aggiunge agli altri processi di rinnovo dei certificati Microsoft già avviati nel 2026, tra cui quelli relativi a Secure Boot e alla firma digitale dei componenti Windows. Nel caso di Secure Boot, i certificati vengono utilizzati per verificare l’attendibilità dei componenti durante il processo di avvio, mentre la transizione del code signing riguarda le Certification Authority utilizzate per firmare i componenti del sistema operativo e la compatibilità delle applicazioni che ne verificano le firme digitali. Per quanto riguarda il processo di avvio, Endpoint Ninja ha già approfondito il rinnovo dei certificati Secure Boot, descrivendo le modifiche alla catena di attendibilità UEFI e le verifiche richieste negli ambienti aziendali gestiti con Intune, mentre la transizione dei certificati utilizzati per firmare i componenti Windows è stata approfondita nell’articolo New Windows Code Signing Certificates (PCA 2026), che analizza la sostituzione della Windows Production PCA 2011 e le possibili conseguenze sulla compatibilità delle applicazioni aziendali.
I certificati oggetto dell’annuncio dell’8 ottobre proteggono invece l’attendibilità delle connessioni ai servizi Windows Update, attraverso i controlli eseguiti durante lo scambio dei metadati relativi agli aggiornamenti.
Per ciascuna transizione è quindi necessario considerare il proprio ambito di verifica. Un dispositivo che ha già ricevuto i certificati Secure Boot aggiornati potrebbe comunque essere rimasto indietro con gli aggiornamenti richiesti per Windows Update, così come il corretto funzionamento del servizio di aggiornamento non conferma automaticamente il completamento delle altre transizioni.
Conclusioni
La rotazione dei certificati Windows Update prevista per il 2027 potrà essere gestita attraverso i normali processi di manutenzione nella maggior parte degli ambienti aziendali, purché i dispositivi continuino a ricevere gli aggiornamenti di sicurezza previsti per la versione Windows installata.
Per gli amministratori IT, le attività più utili riguardano l’individuazione dei dispositivi che non vengono aggiornati regolarmente, la verifica delle versioni Windows prossime alla fine del supporto e il controllo delle modalità con cui vengono distribuiti gli aggiornamenti. Negli ambienti gestiti attraverso Microsoft Intune, Windows Autopatch o Configuration Manager, queste informazioni possono essere raccolte utilizzando i normali strumenti di inventario e monitoraggio già disponibili.
Le scadenze del 17 maggio e del 19 giugno 2027 offrono il tempo necessario per recuperare i sistemi rimasti indietro e aggiornare le immagini di riferimento utilizzate per nuove distribuzioni. Intervenire prima di queste date consente di evitare che un dispositivo non aggiornato perda la possibilità di recuperare automaticamente gli aggiornamenti attraverso Windows Update, rendendo più complesso il successivo ripristino del servizio.