Faster delivery of Win32 apps in Microsoft Intune

Introduzione
Con la release 2609 di Microsoft Intune, pubblicata nella settimana del 28 settembre 2026, il servizio ha introdotto notifiche push per segnalare ai dispositivi Windows alcune modifiche alle applicazioni Win32. Questo meccanismo può anticipare il controllo delle assegnazioni da parte della Microsoft Intune Management Extension (IME), senza attendere necessariamente il successivo ciclo periodico dell’agente.
La novità è descritta nelle release notes ufficiali di Microsoft Intune, nella sezione Faster delivery of Win32 apps, e riguarda le modifiche alle applicazioni effettuate dagli amministratori e quelle elaborate direttamente dal servizio. Per chi gestisce la distribuzione del software aziendale, il cambiamento può rendere più reattiva l’applicazione delle assegnazioni, soprattutto durante i rollout e le attività di manutenzione. Il miglioramento viene introdotto direttamente nel servizio Intune e non richiede modifiche alle configurazioni già presenti nel tenant.
Come funzionano le notifiche push per le applicazioni Win32
La distribuzione delle applicazioni Win32 si basa sulla Microsoft Intune Management Extension, l’agente che estende le funzionalità MDM di Windows e gestisce attività come l’elaborazione delle assegnazioni applicative, la valutazione dei requisiti e l’esecuzione dei comandi di installazione.
Per recuperare nuove assegnazioni e modifiche alle applicazioni, l’IME comunica periodicamente con i servizi Intune attraverso un proprio ciclo di controllo, distinto da quello della gestione MDM. Questo determina una certa variabilità nei tempi: dopo una modifica effettuata dall’amministratore, il dispositivo deve prima recuperare le informazioni aggiornate e successivamente elaborare le operazioni previste.
Con la release 2609, Intune può inviare una notifica push in seguito alle modifiche applicative gestite dal servizio. Quando il dispositivo riceve la comunicazione, può anticipare il check-in e recuperare le nuove informazioni senza attendere necessariamente il successivo controllo periodico.
L’introduzione di questo meccanismo modifica soprattutto la fase iniziale del deployment, perché permette al client di venire a conoscenza delle modifiche con maggiore tempestività. Una volta recuperata l’assegnazione, l’installazione continua a seguire le normali regole delle applicazioni Win32, comprese le Requirement rules, le Detection rules, le dipendenze, la Supersedence e le impostazioni di disponibilità e scadenza dell’installazione.
Le release notes non indicano un tempo massimo per la ricezione e l’elaborazione delle notifiche, né un elenco esaustivo degli eventi amministrativi che ne provocano l’invio. I tempi effettivi vanno quindi osservati nei singoli ambienti, senza considerare immediato o garantito l’avvio di ogni installazione.
Le notifiche push della release 2609 sono comunicazioni tecniche utilizzate dal servizio Intune per anticipare il controllo delle modifiche applicative. Le notifiche visualizzate dall’utente durante l’installazione continuano invece a essere gestite dall’impostazione End user notifications, disponibile nelle assegnazioni Win32. Le due funzionalità hanno scopi differenti e non richiedono configurazioni reciproche.
Quali vantaggi offre nella distribuzione delle applicazioni
Il nuovo comportamento può essere utile quando un amministratore assegna un’applicazione a un gruppo di dispositivi oppure modifica una distribuzione già esistente. I client interessati possono recuperare prima le informazioni aggiornate, rendendo più rapido l’avvio delle attività previste dalla nuova configurazione.
Consideriamo, ad esempio, un’applicazione aziendale assegnata come Required a un gruppo pilota. Dopo il salvataggio dell’assegnazione, il dispositivo deve ricevere le informazioni relative all’applicazione e verificare se l’installazione sia effettivamente necessaria. Le notifiche push possono anticipare questa prima fase, permettendo all’IME di iniziare l’elaborazione senza dipendere esclusivamente dal controllo periodico.
Il vantaggio risulta particolarmente interessante durante i test applicativi, quando si vogliono verificare rapidamente gli effetti di una modifica prima di estendere il deployment al resto dell’organizzazione.
I tempi complessivi continueranno comunque a dipendere dalla dimensione del pacchetto, dalla connettività, dal comportamento dell’installer e dalle impostazioni dell’assegnazione. Per esempio, quando un’applicazione Required prevede una Installation deadline futura, il recupero anticipato delle informazioni non determina necessariamente l’esecuzione immediata dell’installazione, che rimane soggetta alla scadenza configurata.
Nella stessa release 2609 è stato introdotto anche un miglioramento separato per la fase di enrollment: al termine dell’Enrollment Status Page (ESP), l’IME può controllare immediatamente le assegnazioni delle applicazioni Windows che non sono state installate durante il provisioning. Questa modifica riguarda il completamento dell’enrollment, mentre le notifiche push descritte in questo articolo intervengono sulla gestione delle modifiche applicative.
Prerequisiti
La funzionalità viene gestita direttamente dal servizio e non richiede una policy dedicata, una nuova tipologia di assegnazione o un add-on specifico per le notifiche push. Rimangono applicabili i normali requisiti previsti per la distribuzione delle applicazioni Win32 con Intune.
I dispositivi devono eseguire una versione supportata di Windows, essere registrati e gestiti secondo una modalità di enrollment compatibile e disporre della Microsoft Intune Management Extension funzionante. L’agente viene installato automaticamente quando sono soddisfatti i prerequisiti e viene assegnato un workload che ne richiede l’utilizzo, come un’applicazione Win32.
La documentazione generale dell’IME richiede attualmente la versione 1.58.103.0 o successiva affinché i dispositivi continuino a ricevere workload dipendenti dall’estensione, comprese le distribuzioni Win32. È un requisito di funzionamento dell’agente e non un prerequisito introdotto specificamente per le notifiche push della release 2609. Gli aggiornamenti dell’IME vengono distribuiti automaticamente dal servizio, ma sui dispositivi che non comunicano regolarmente con Intune è opportuno verificare versione e stato dell’agente.
Negli ambienti in co-management con Configuration Manager, il workload Client apps deve essere assegnato a Pilot Intune (per i dispositivi inclusi nella raccolta pilota) oppure a Intune affinché le distribuzioni Win32 possano essere gestite da Intune. Il requisito riguarda l’autorità di gestione delle applicazioni, non la configurazione delle nuove notifiche push.
Resta importante verificare la connettività verso gli endpoint richiesti da Intune, soprattutto in presenza di proxy o firewall aziendali. Microsoft cita anche l’accesso a Windows Push Notification Services (WNS) fra le possibili cause da esaminare quando l’IME non riesce a comunicare correttamente; le release notes della 2609, tuttavia, non precisano quale trasporto venga utilizzato per le nuove notifiche Win32. Non è quindi corretto attribuire automaticamente ogni notifica di questa funzionalità a WNS.
Come verificare il nuovo comportamento
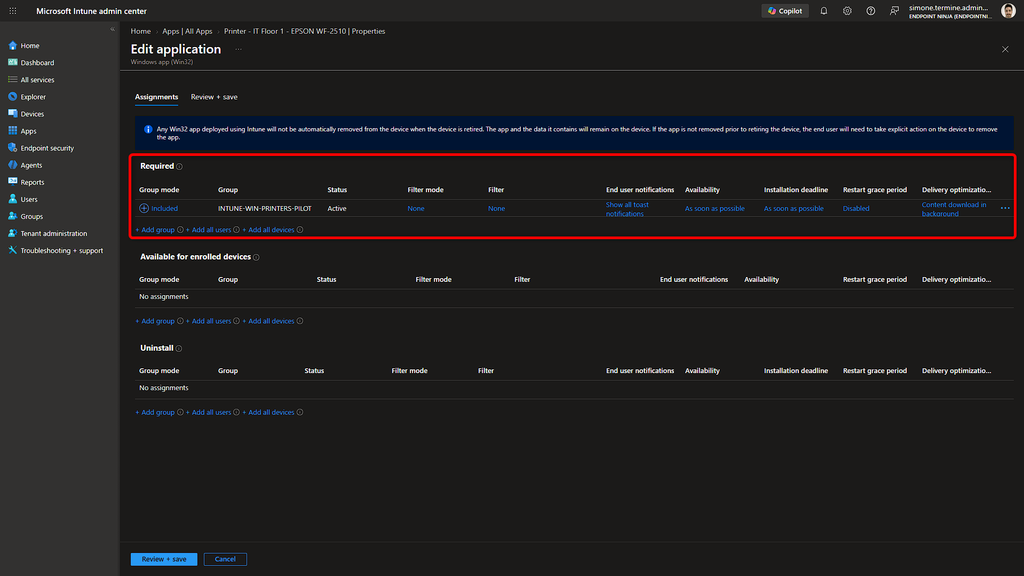
Per osservare il comportamento delle notifiche push è possibile utilizzare un’applicazione Win32 già configurata in Intune, scegliendo un gruppo pilota composto da dispositivi sui quali l’applicazione non risulti ancora installata o rilevata come presente. Nel Microsoft Intune admin center, accedere al percorso Apps > All Apps > [Applicazione Win32] > Properties > Assignments > Edit
Dalla sezione Required è possibile selezionare Add group, individuare il gruppo pilota e completare l’assegnazione attraverso Review + save.
Per rendere il test più semplice da interpretare, conviene utilizzare un’applicazione con installazione silenziosa già validata, senza dipendenze particolari, e impostare la disponibilità e la scadenza dell’installazione su As soon as possible, quando appropriato. Dopo il salvataggio dell’assegnazione, si può verificare il comportamento del dispositivo senza avviare immediatamente una sincronizzazione manuale. L’obiettivo è osservare quando l’IME recupera le informazioni aggiornate e avvia l’elaborazione dell’applicazione, evitando che una Sync richiesta dall’amministratore renda meno chiaro il risultato.
Lo stato dell’installazione può essere consultato dalla pagina dell’applicazione attraverso Monitor > Device install status, dove sono disponibili lo stato del deployment e gli eventuali errori. Per ricostruire con maggiore precisione le attività dell’agente, conviene esaminare i log della Microsoft Intune Management Extension nella cartella C:\ProgramData\Microsoft\IntuneManagementExtension\Logs. Per questo scenario, i file più utili sono:
| File di log | Informazioni da controllare |
|---|---|
| NotificationInfra.log | Attività del canale di comunicazione Microsoft in tempo reale e notifiche elaborate. |
| IntuneManagementExtension.log | Check-in dell’agente, richieste di policy ed elaborazione delle informazioni ricevute. |
| AppWorkload.log | Operazioni relative alle applicazioni Win32, comprese le attività di distribuzione e installazione. |
| AppActionProcessor.log | Valutazione dell’applicabilità e delle regole di rilevamento delle applicazioni assegnate. |
I log possono essere aperti con CMTrace, che rende più agevole seguire la sequenza temporale degli eventi. Annotare l’ora della modifica dell’assegnazione, cercare i successivi check-in IME e confrontarli con l’avvio dell’elaborazione applicativa aiuta a ricostruire ciò che è accaduto sul client.
È importante distinguere ciò che i log documentano da ciò che possiamo soltanto dedurre. NotificationInfra.log registra le attività del canale Microsoft di comunicazione in tempo reale, ma Microsoft non documenta un messaggio o un event ID universale che identifichi ogni notifica relativa alle applicazioni Win32. Anche quando il controllo delle assegnazioni inizia poco dopo una modifica, la vicinanza temporale non dimostra da sola che l’anticipo sia stato causato da una notifica push.
Per approfondire il ruolo dei diversi file è disponibile anche la guida Endpoint Ninja Microsoft Intune Management Extension logs: guida pratica al troubleshooting, che descrive la raccolta e l’interpretazione delle informazioni dell’agente.
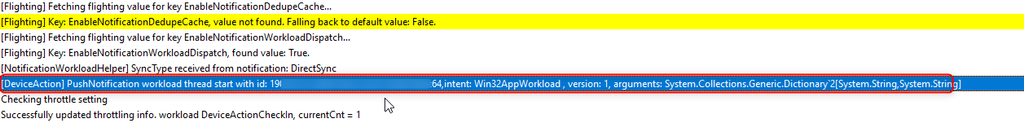
Durante una prova del nuovo comportamento è utile annotare l’orario di modifica dell’assegnazione e confrontarlo con gli eventi registrati sul dispositivo. Per evitare di alterare la misurazione iniziale, è preferibile non eseguire subito una Sync manuale o un riavvio del servizio IME. Se l’applicazione continua a non essere rilevata, la sincronizzazione on-demand rimane uno strumento di troubleshooting, da utilizzare distinguendo l’azione manuale dalle notifiche automatiche del servizio.
Notifiche push e Sync on-demand: cosa cambia
Le notifiche push introdotte nella release 2609 si affiancano alla funzionalità di Sync on-demand, già aggiornata nella release Intune 2607.
La Sync avviata dal portale permette all’amministratore di richiedere una sincronizzazione del dispositivo e di seguirne l’avanzamento attraverso la scheda Device sync status, coinvolgendo i workload Windows supportati, comprese le attività di gestione delle applicazioni.
Le notifiche push intervengono invece automaticamente quando il servizio segnala modifiche applicative ai dispositivi interessati. Gli amministratori possono continuare a utilizzare la Sync durante le attività di troubleshooting, mentre nella gestione ordinaria il nuovo meccanismo può ridurre la necessità di anticipare manualmente il controllo delle assegnazioni.
Per approfondire il comportamento della sincronizzazione manuale è disponibile l’articolo Endpoint Ninja Microsoft Intune: nuova sync on-demand per dispositivi Windows, che descrive i workload coinvolti e le verifiche disponibili nel portale.
Conclusioni
Con Intune 2609, le notifiche push possono abbreviare l’attesa fra una modifica alle applicazioni Win32 e il successivo controllo delle assegnazioni sul dispositivo. Il vantaggio è particolarmente utile nei rollout pilota e quando occorre verificare gli effetti di una nuova distribuzione, fermo restando che l’avvio e il completamento dell’installazione dipendono dalle normali regole Win32 e dalle condizioni del client.
Per un riscontro operativo conviene utilizzare un’applicazione di test, annotare gli orari delle modifiche e analizzare insieme i report di Intune e i log IME. In questo modo è possibile valutare la reattività del deployment senza attribuire automaticamente ogni esecuzione rapida al nuovo canale push.