New Windows Code Signing Certificates (PCA 2026)

Introduzione
Il 19 ottobre 2026 scadrà il certificato Microsoft Windows Production PCA 2011, utilizzato nell’infrastruttura di firma digitale di Windows. La sua sostituzione è già in corso e rientra in un aggiornamento del sistema di code signing che prevede anche l’adozione di algoritmi crittografici più robusti e, nel 2027, il passaggio progressivo alla crittografia post-quantistica.
Le modifiche sono descritte nella KB5125813 – Preparing the Windows ecosystem for next-generation code signing, pubblicata il 20 agosto 2026 e aggiornata il 10 settembre.
Per gli amministratori IT, il principale aspetto da considerare riguarda la compatibilità delle applicazioni che verificano le firme digitali dei componenti Windows. Alcuni software utilizzano infatti controlli basati su certificati o algoritmi specifici e potrebbero non riconoscere correttamente i file firmati con la nuova infrastruttura, anche quando il sistema operativo li considera validi e attendibili.
Cosa cambia nei certificati di code signing Windows
La transizione prevede la sostituzione della Microsoft Windows Production PCA 2011 con la nuova Microsoft Windows Production PCA 2026, destinata a essere utilizzata nell’infrastruttura di firma dei componenti Windows.
La nuova Certification Authority è già stata utilizzata per firmare le build 26100.9539 e 26200.9539 di Windows 11, rese disponibili nel canale Release Preview nel settembre 2026. La distribuzione di queste build conferma che il passaggio alla nuova PCA è stato avviato, anche se la KB5125813 non indica ancora un calendario completo per tutte le versioni di Windows interessate.
Il rinnovo dei certificati sarà seguito da ulteriori modifiche agli algoritmi crittografici. Entro la fine del 2026 è prevista l’adozione progressiva di configurazioni di firma più robuste, tra cui RSA-3072 e SHA-384, mentre per il 2027 è pianificato il passaggio a firme basate sulla Post-Quantum Cryptography (PQC) per impostazione predefinita, tenendo conto della compatibilità con le piattaforme precedenti.
Le principali tappe della transizione sono riepilogate nella seguente tabella, distinguendo le modifiche già documentate da quelle ancora previste.
Periodo | Modifica prevista |
Settembre 2026 | Disponibilità delle build Release Preview 26100.9539 e 26200.9539 firmate con la Windows Production PCA 2026 |
19 ottobre 2026 | Scadenza della Windows Production PCA 2011, con la sostituzione già avviata. |
Entro la fine del 2026 | Adozione progressiva di configurazioni di firma più robuste, tra cui RSA-3072 e SHA-384. |
2027 | Transizione pianificata verso firme post-quantum per impostazione predefinita, considerando la compatibilità con i sistemi precedenti. |
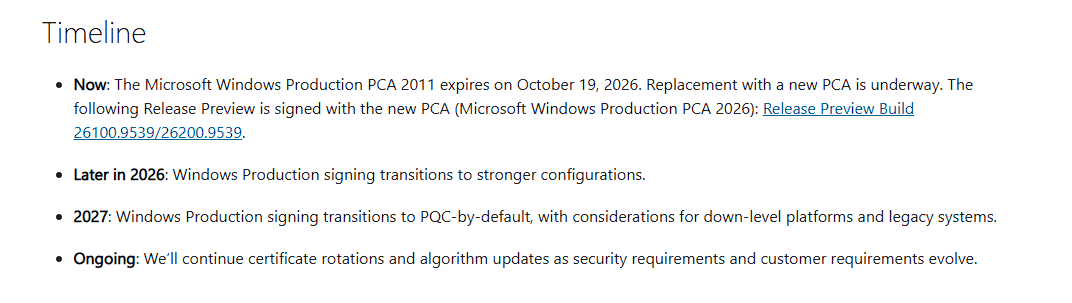
La scadenza della Microsoft Windows Production PCA 2011 non comporta automaticamente l’invalidità di tutti i componenti precedentemente firmati. La verifica dell’attendibilità dipende dalla catena di certificazione, dall’eventuale presenza di una marca temporale valida e dai criteri applicati durante la validazione della firma. Il 19 ottobre 2026 non deve quindi essere interpretato come una data oltre la quale tutti i software che utilizzano la precedente PCA smetteranno di funzionare.
Quali problemi di compatibilità potrebbero verificarsi
Le principali criticità riguardano le applicazioni che eseguono controlli personalizzati sulle firme digitali, utilizzando caratteristiche del certificato o della catena di attendibilità che possono cambiare durante la transizione.
Un’applicazione potrebbe, ad esempio, confrontare il thumbprint del certificato utilizzato per firmare un componente Windows con un valore memorizzato direttamente nel proprio codice. Quando il certificato viene sostituito, il controllo può fallire anche se la nuova firma viene riconosciuta come attendibile dal sistema operativo.
Una situazione simile può verificarsi quando un prodotto accetta esclusivamente firme basate su RSA-2048 e SHA-256, confronta le catene di certificazione di più file per stabilirne l’attendibilità oppure utilizza un archivio proprietario di certificati che non viene aggiornato in occasione della sostituzione delle Certification Authority.
Queste dipendenze possono essere presenti in applicazioni sviluppate internamente, agenti di sicurezza, strumenti di monitoraggio e prodotti che verificano l’integrità dei componenti Windows. L’effettiva compatibilità dipende dalle modalità con cui il software esegue la validazione, motivo per cui la sola presenza di queste funzionalità non consente di stabilire se un prodotto sia interessato dal cambiamento.
Le applicazioni che devono verificare l’attendibilità di una firma dovrebbero utilizzare le API supportate da Windows, come WinVerifyTrust e le appropriate interfacce di CryptoAPI/Crypt32, evitando di basare le decisioni su nomi, thumbprint o algoritmi specifici. In questo modo la verifica può utilizzare i meccanismi di attendibilità del sistema operativo e adattarsi alle modifiche delle infrastrutture di certificazione.
Cosa verificare negli ambienti aziendali
Per le aziende che utilizzano Microsoft Intune, Microsoft Configuration Manager o altri strumenti di gestione degli endpoint, la prima attività consiste nell’individuare le applicazioni critiche che potrebbero eseguire controlli personalizzati sulle firme digitali dei componenti Windows.
Il confronto con i fornitori permette di verificare se i prodotti siano stati testati con la nuova Windows Production PCA 2026 e con firme basate su SHA-384, chiarendo anche l’eventuale utilizzo di riferimenti fissi a certificati, Certification Authority o algoritmi Microsoft.
Un’attenzione particolare dovrebbe essere riservata ai software che mantengono un archivio proprietario di certificati attendibili, separato da quello utilizzato dal sistema operativo. In questi casi è necessario comprendere come venga aggiornato l’archivio e se il riconoscimento della nuova gerarchia di certificazione richieda una versione più recente dell’applicazione.
Quando si richiede una conferma di compatibilità al fornitore, è utile documentare la versione del prodotto effettivamente testata e gli eventuali aggiornamenti necessari. Questa informazione permette di confrontare l’esito dei test con le versioni realmente distribuite in azienda e di individuare i dispositivi che potrebbero richiedere un aggiornamento applicativo.
Le verifiche possono essere integrate nei normali processi di validazione degli aggiornamenti Windows, utilizzando un gruppo pilota che comprenda le applicazioni aziendali più importanti. Durante i test è opportuno prestare attenzione al comportamento dei prodotti all’avvio, durante l’installazione degli aggiornamenti e nelle operazioni che prevedono controlli sull’attendibilità dei componenti Windows.
Per esaminare la firma digitale di un singolo file è possibile utilizzare il cmdlet PowerShell Get-AuthenticodeSignature, che permette di visualizzare lo stato della firma Authenticode e le informazioni relative al certificato associato al componente selezionato.
Get-AuthenticodeSignature -FilePath "$env:WINDIR\System32\notepad.exe" | Format-List Status, SignerCertificate
Il comando è di sola lettura, può essere eseguito da una normale sessione PowerShell e non richiede privilegi amministrativi aggiuntivi per il file utilizzato nell’esempio. Le informazioni restituite dipendono dalla versione di Windows e dalla firma disponibile, che può essere incorporata nel file oppure associata a un catalogo.
Nello screenshot seguente, acquisito su un dispositivo di test, il comando restituisce lo stato Valid e mostra che il certificato del firmatario è stato emesso dalla Microsoft Windows Production PCA 2011. La data Not After del 17 ottobre 2026 si riferisce al certificato visualizzato nel risultato e non deve essere confusa con la scadenza della PCA 2011, prevista per il 19 ottobre.
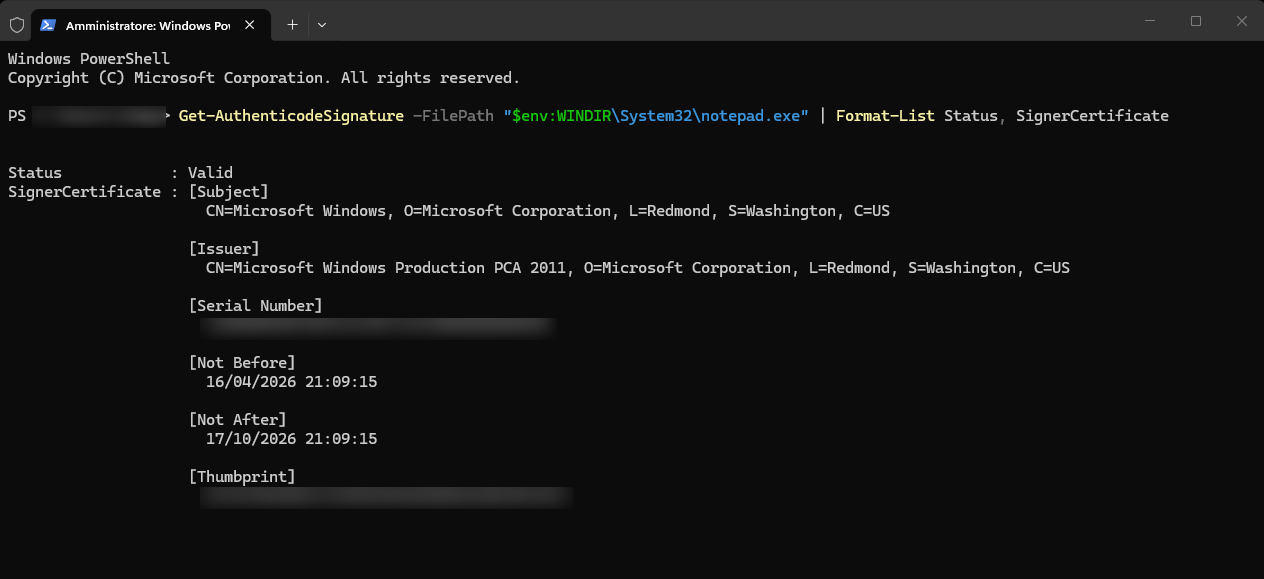
Questo controllo consente di osservare le informazioni di firma di un componente specifico, senza dimostrare che il dispositivo abbia già ricevuto certificati della nuova infrastruttura. Anche un risultato Valid non garantisce la compatibilità delle applicazioni che utilizzano propri meccanismi di verifica, per le quali rimangono necessari test dedicati o conferme da parte del fornitore.
La KB5125813 non documenta una policy specifica di Microsoft Intune da configurare per gestire questa transizione. Negli ambienti amministrati centralmente, le attività riguardano quindi soprattutto la verifica della compatibilità applicativa e l’integrazione dei relativi controlli nei processi di test, anche quando la distribuzione degli aggiornamenti Windows è affidata a Windows Autopatch.
Qual è la differenza rispetto ai certificati Secure Boot?
Il rinnovo dell’infrastruttura di code signing si affianca alla transizione dei certificati Secure Boot, già approfondita nell’articolo Endpoint Ninja Aggiornare i certificati Secure Boot entro Giugno 2026 e nell’articolo ICT Power Aggiornamento dei certificati Secure Boot: cosa cambia nel 2026 e come gestirlo in azienda.
Le due iniziative coinvolgono la precedente Windows Production PCA 2011, ma interessano ambiti differenti. Nel caso di Secure Boot, il rinnovo riguarda i certificati utilizzati per verificare l’attendibilità dei componenti durante il processo di avvio, con la sostituzione della PCA 2011 utilizzata per la firma del boot loader attraverso la Windows UEFI CA 2023, gestita nel database Secure Boot del firmware UEFI.
La transizione descritta nella KB5125813 riguarda invece la firma dei componenti Windows attraverso la nuova Windows Production PCA 2026 e le applicazioni che ne verificano l’attendibilità.
Di conseguenza, il completamento dell’aggiornamento dei certificati Secure Boot non permette di escludere eventuali incompatibilità con la nuova infrastruttura di code signing, perché un dispositivo correttamente aggiornato dal punto di vista UEFI può comunque eseguire applicazioni che dipendono dalle caratteristiche della precedente CA.
Conclusioni
Il passaggio alla Windows Production PCA 2026 richiede una verifica delle applicazioni che utilizzano controlli personalizzati sulle firme digitali, soprattutto quando fanno riferimento a certificati, catene di attendibilità o algoritmi specifici. La scadenza del 19 ottobre 2026 rende opportuno affrontare queste verifiche prima che la nuova infrastruttura venga utilizzata più ampiamente nei componenti Windows distribuiti in produzione.
Per le aziende che gestiscono gli endpoint con Microsoft Intune, Windows Autopatch o Microsoft Configuration Manager, il lavoro può essere integrato nei normali processi di validazione degli aggiornamenti, coinvolgendo i fornitori dei software critici e verificando le versioni applicative effettivamente installate. Le informazioni raccolte saranno utili anche per le successive modifiche agli algoritmi di firma previste tra la fine del 2026 e il 2027, permettendo di individuare per tempo le dipendenze che potrebbero richiedere interventi sui prodotti aziendali.