Windows 11 October 2026 Cumulative Update (KB5127648)

- Introduzione
- Aggiornamenti Windows Client: KB e build di ottobre 2026
- KB5127648: le principali correzioni per Windows 11
- Azure Virtual Desktop e FSLogix: corretti i problemi di Explorer
- Always On VPN: risolta la regressione delle connessioni
- Windows Hello, stampa e riproduzione audio
- Storage Spaces e File History
- Secure Boot: continua la rotazione dei certificati
- ReFS: auditing sui volumi collegati esternamente
- Machine Identity Isolation: problema di trust risolto nelle cumulative recenti
- Known Issue
- Windows 11 23H2 e 26H1
- Windows 10: KB5126657 e passaggio al secondo anno ESU
- Hotpatch: ottobre è una Baseline con riavvio
- Distribuzione con Intune, Windows Autopatch e Configuration Manager
- Verificare l'installazione e la compliance
- Conclusioni
Introduzione
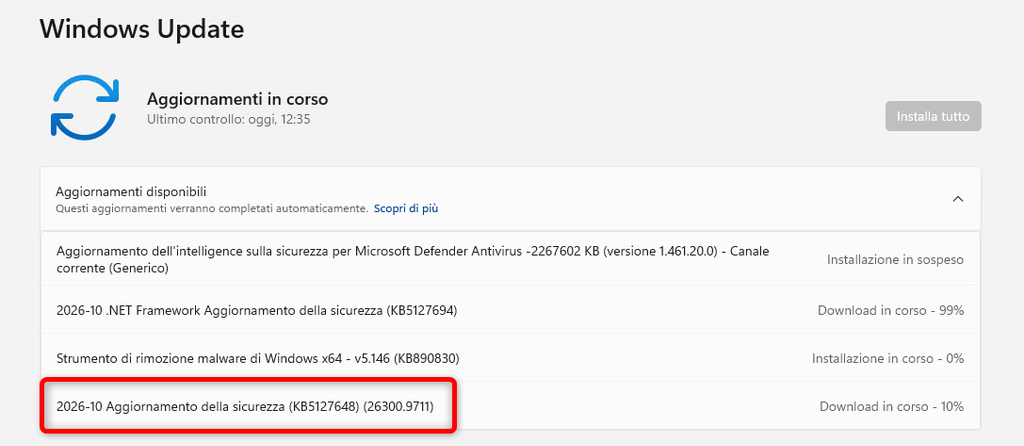
Il Patch Tuesday del 13 ottobre 2026 porta nuove correzioni di sicurezza e affidabilità ai dispositivi Windows Client. Per Windows 11 26H2, 25H2 e 24H2 il riferimento è KB5127648, che aggiorna i sistemi rispettivamente alle build 26300.9711, 26200.9711 e 26100.9711. Windows 11 23H2 riceve KB5126653, mentre i dispositivi Windows 11 26H1 utilizzano KB5127646.
Le correzioni di ottobre interessano in particolare Azure Virtual Desktop con FSLogix, Always On VPN, Windows Hello e alcune configurazioni di stampa. Prosegue inoltre l’aggiornamento dei certificati Secure Boot e vengono introdotti controlli aggiuntivi per i volumi ReFS collegati esternamente. Restano da seguire alcune segnalazioni Windows Release Health, soprattutto quelle relative ai dispositivi USB Audio Class 1.0.
Il rilascio coincide con la fine degli aggiornamenti per Windows 11 24H2 Home e Pro e con il passaggio al secondo anno del programma commerciale Windows 10 Extended Security Updates (ESU). Per gli amministratori che gestiscono Windows con Microsoft Intune, Windows Autopatch o Configuration Manager, ottobre richiede quindi anche un controllo dell’inventario e dello stato di supporto dei dispositivi.
Aggiornamenti Windows Client: KB e build di ottobre 2026
| Sistema operativo | Aggiornamento | Build dopo l’installazione |
|---|---|---|
| Windows 11 26H2 | KB5127648 | 26300.9711 |
| Windows 11 25H2 | KB5127648 | 26200.9711 |
| Windows 11 24H2 | KB5127648 | 26100.9711 |
| Windows 11 Enterprise / IoT Enterprise LTSC 2024 | KB5127648 | 26100.9711 |
| Windows 11 23H2 Enterprise / Education | KB5126653 | 22631.7652 (vedere nota) |
| Windows 11 26H1 | KB5127646 | 28000.3231 |
| Windows 10 22H2 con ESU | KB5126657 | 19045.7807 |
| Windows 10 Enterprise / IoT Enterprise LTSC 2021 | KB5126657 | 19044.7807 |
| Windows 10 Enterprise LTSC 2019 | KB5126651 | 17763.9376 |
| Windows 10 Enterprise / IoT Enterprise 2016 LTSB | KB5126868 | 14393.9612 |
La pagina Microsoft Support di KB5126653 mostra nell’intestazione la build 22621.7652, pur riferendosi a Windows 11 23H2. La numerazione storica ufficiale della release 23H2 utilizza il ramo 22631; pertanto 22631.7652 è la build attesa, ma la revisione di ottobre va confermata nella pagina Windows 11 release information aggiornata o su un dispositivo 23H2 dopo l’installazione.
Le edizioni LTSC mantengono un lifecycle distinto dalle edizioni Home, Pro, Enterprise ed Education del General Availability Channel. Anche Windows 11 26H1 segue un percorso di servicing separato ed è destinato a specifici nuovi dispositivi: non è la normale Feature Update per i PC che eseguono Windows 11 24H2 o 25H2.
KB5127648: le principali correzioni per Windows 11
La cumulative di ottobre comprende le correzioni di sicurezza del mese e incorpora i miglioramenti delle release precedenti applicabili allo stesso ramo Windows, tra cui KB5124008 di settembre, l’aggiornamento out-of-band KB5129195 e la preview facoltativa KB5124010. Alcune funzionalità introdotte nelle preview seguono un rollout graduale e possono comparire in momenti differenti sui singoli dispositivi.
Azure Virtual Desktop e FSLogix: corretti i problemi di Explorer
KB5127648 risolve il problema di Explorer nei desktop multiutente, inclusi alcuni ambienti Azure Virtual Desktop con FSLogix. Dopo l’accesso, explorer.exe poteva non avviarsi oppure chiudersi ripetutamente, lasciando lo schermo nero e impedendo il normale caricamento del desktop. L’anomalia era stata precedentemente mitigata attraverso Known Issue Rollback (KIR).
Sui session host interessati, il risultato della correzione può essere confermato accedendo con profili FSLogix già esistenti e controllando il caricamento del desktop, la disponibilità delle cartelle utente e la stabilità di Explorer. Le eventuali policy KIR distribuite in precedenza possono essere ritirate dopo la validazione sui sistemi aggiornati.
Always On VPN: risolta la regressione delle connessioni
L’aggiornamento corregge una regressione introdotta con KB5124008 nelle connessioni Always On VPN configurate con selezione automatica del protocollo o fallback. Il tunnel poteva rimanere nello stato Connecting e, dopo un primo tentativo non riuscito, i tentativi successivi potevano restituire l’errore The specified port is already in use.
La verifica della correzione riguarda la creazione del tunnel da una rete esterna, la riconnessione dopo l’interruzione della connettività e il comportamento successivo al riavvio del dispositivo. L’intervento si riferisce alla funzionalità Always On VPN di Windows e non descrive un problema generico dei client VPN di terze parti.
Windows Hello, stampa e riproduzione audio
La cumulative risolve un problema che poteva impedire l’accesso tramite Windows Hello con impronta digitale dopo un avvio a freddo su alcuni dispositivi. Corregge inoltre un’anomalia della stampa comparsa dopo gli aggiornamenti di agosto, particolarmente visibile con driver RAW e Generic/Text Only utilizzati da alcune stampanti legacy e applicazioni specialistiche.
È stata risolta anche una regressione della decodifica audio AC-3 (Dolby Digital) che poteva causare la chiusura inattesa di determinate applicazioni. Si tratta di un problema distinto da quello ancora presente su alcuni dispositivi USB Audio Class 1.0. Tra gli altri interventi di qualità rientra una correzione degli scatti dell’input del mouse in alcuni giochi.
Storage Spaces e File History
KB5127648 include una correzione per dischi virtuali Storage Spaces Direct con livelli di archiviazione differenti che, dopo alcuni aggiornamenti, potevano non tornare online. È uno scenario specifico dei sistemi che utilizzano questa tecnologia; non riguarda tutte le unità di archiviazione Windows.
Nelle cumulative applicabili viene inoltre affrontata un’anomalia di File History che poteva interrompere i backup verso unità esterne o percorsi di rete e mostrare impropriamente il messaggio Reconnect your drive. I dispositivi sui quali era comparso il problema possono tornare a eseguire backup e ripristini dopo l’aggiornamento.
Secure Boot: continua la rotazione dei certificati
Gli aggiornamenti di ottobre ampliano i dati di targeting utilizzati per identificare i dispositivi idonei a ricevere automaticamente i nuovi certificati Secure Boot. Il processo è iniziato in previsione della scadenza dei certificati utilizzati da numerosi sistemi Windows nel 2026 e continua attraverso Windows Update.
La distribuzione è progressiva: installare KB5127648 non significa che la rotazione dei certificati sia stata completata. Lo stato dei certificati richiede una verifica separata. I dispositivi che non li hanno ancora ricevuti possono continuare ad avviarsi e installare gli aggiornamenti Windows ordinari secondo le condizioni pubblicate per la transizione.
Le modalità di controllo e distribuzione sono approfondite nell’articolo Endpoint Ninja How to Update Secure Boot Certificates.
ReFS: auditing sui volumi collegati esternamente
La cumulative introduce nuovi controlli di sicurezza per i volumi ReFS presenti su dispositivi di archiviazione esterni. L’auditing è abilitato per impostazione predefinita; i controlli opzionali di enforcement rimangono disabilitati, permettendo agli amministratori di esaminare gli eventi prima dell’applicazione di restrizioni aggiuntive.
La modifica riguarda i volumi ReFS supportati e non equivale all’attivazione immediata di un blocco generalizzato delle unità esterne. I dettagli dei controlli sono raccolti nella documentazione KB5130741.
Machine Identity Isolation: problema di trust risolto nelle cumulative recenti
Gli aggiornamenti di settembre avevano evidenziato un problema rilevante per i dispositivi Windows associati ad Active Directory. Nei sistemi protetti da Credential Guard, l’applicazione di impostazioni esistenti di Machine Identity Isolation poteva interrompere il secure channel con il dominio, causando errori di accesso e messaggi relativi alla relazione di trust.
La funzionalità richiede un ambiente con Domain Functional Level compatibile con Windows Server 2025. La regressione interessava i dispositivi sui quali l’enforcement era già stato configurato, ma il livello funzionale del dominio non soddisfaceva quel requisito.
Il problema è stato risolto con gli aggiornamenti del 22 settembre 2026: per Windows 11 24H2, 25H2 e 26H2 la correzione è inclusa in KB5124010, a sua volta compresa in KB5127648. La mitigazione sospende l’enforcement di Machine Identity Isolation mentre proseguono gli interventi sulla funzionalità. I dispositivi già aggiornati non richiedono il workaround di disabilitazione descritto per le build precedenti.
Questo chiarimento è importante per i parchi Hybrid Join: la presenza dell’errore di trust su un dispositivo con build precedente a settembre richiede un’analisi differente rispetto a un sistema già aggiornato a ottobre. Lo stato del problema è riportato in Windows Release Health.
Known Issue
Autenticazione Wi-Fi 802.1X PEAP
Nonostante Microsoft non abbia ancora incluso l’errore di autenticazione 802.1X PEAP tra i problemi noti dello stato di avanzamento delle release di Windows o nell’articolo della Knowledge Base, gli amministratori hanno iniziato a segnalare che i client aggiunti ad un dominio non riuscivano più ad autenticarsi alle reti Wi-Fi WPA2-Enterprise utilizzando 802.1X PEAP. Questo problema è spiegato molto bene nell’articolo KB5127648 breaks 802.1X PEAP Wi-Fi authentication on Windows 11: cause and workarounds di Thomas Marcussen. Vi suggerisco di dargli un’occhiata!
USB Audio Class 1.0: risoluzione parziale
Al 14 ottobre 2026 rimane una segnalazione relativa ad alcuni dispositivi USB Audio Class 1.0 dopo le patch di settembre. I sintomi comprendono l’errore Code 10 in Gestione dispositivi, l’assenza di audio, i controlli del volume non funzionanti e problemi con configurazioni multicanale.
L’aggiornamento fuori banda KB5129195 ha risolto i sintomi relativi ad alcune modalità 8 canali e 3D, mentre per altri dispositivi USB Audio Class 1.0 la soluzione non risulta ancora completa. La presenza di KB5127648 non va quindi interpretata come conferma della risoluzione di tutti i sintomi USB Audio. Nei parchi con periferiche audio specialistiche, il gruppo pilota deve comprendere i modelli effettivamente utilizzati.
Il problema AC-3 descritto in precedenza, invece, è stato risolto dalla cumulative di ottobre.
Remote Desktop e Administrator protection
Windows Release Health segnala inoltre una condizione mitigata in cui le connessioni Remote Desktop effettuate da utenti senza privilegi amministrativi possono fallire con il codice 0xC000000D quando è abilitata Administrator protection. La segnalazione risale alla preview di settembre e riguarda una configurazione specifica: non deve essere confusa con la regressione generale di Remote Desktop Services corretta dall’aggiornamento fuori banda del 14 settembre.
Per i dispositivi che utilizzano Administrator protection e accettano connessioni RDP, i test della fase pilota comprendono anche l’accesso remoto con account standard. Lo stato ufficiale e le eventuali mitigazioni sono disponibili nella pagina Windows 11 Release Health.
Lo stato dei problemi noti riportato qui è riferito al 14 ottobre 2026. Eventuali nuove segnalazioni, aggiornamenti fuori banda e Known Issue Rollback vengono pubblicati su Windows Release Health. Le verifiche effettuate dopo il Patch Tuesday possono quindi restituire uno stato successivo.
Windows 11 23H2 e 26H1
Windows 11 23H2 Enterprise ed Education riceve KB5126653. La cumulative incorpora gli aggiornamenti precedenti e le correzioni di ottobre, compresi gli interventi relativi a ReFS e allo storage. Questa release termina il servicing il 10 novembre 2026: l’aggiornamento di novembre sarà l’ultimo del ciclo ordinario per queste edizioni. Le edizioni Home e Pro di 23H2 hanno già raggiunto la fine del supporto.
Windows 11 26H1 riceve KB5127646, build 28000.3231. Il pacchetto comprende gli interventi su Secure Boot, ReFS, Explorer e Always On VPN applicabili alla release. I dispositivi 26H1 appartengono a un percorso di servicing dedicato a specifiche piattaforme hardware; Hotpatch non è supportato su questa release.
Windows 10: KB5126657 e passaggio al secondo anno ESU
Per Windows 10 22H2 coperto da Extended Security Updates è disponibile KB5126657, build 19045.7807. La stessa KB aggiorna Windows 10 Enterprise LTSC 2021 alla build 19044.7807. Le altre versioni LTSC/LTSB supportate utilizzano i pacchetti indicati nella Tabella 1.
Il 13 ottobre 2026 termina il primo anno del programma commerciale Windows 10 ESU. Dal 14 ottobre 2026 la copertura dei dispositivi Windows 10 22H2 che restano in esercizio richiede il secondo anno ESU, secondo le condizioni del programma. La presenza della cumulative di ottobre non dimostra l’attivazione del periodo successivo.
Le edizioni Windows 10 Enterprise LTSC 2021, IoT Enterprise LTSC 2021 e LTSC 2019 hanno calendari di supporto differenti. Anche Windows 10 2016 LTSB raggiunge la fine del normale servicing il 13 ottobre 2026 e dispone di un programma ESU dedicato. Nei report di conformità, edizione, versione, build e stato di copertura ESU devono rimanere informazioni distinte.
Hotpatch: ottobre è una Baseline con riavvio
Per i dispositivi Windows 11 idonei a Hotpatch, ottobre è un mese Baseline. La cumulative installa le correzioni disponibili e richiede il riavvio del sistema operativo. Novembre e dicembre sono invece i mesi Hotpatch previsti dal calendario ordinario, salvo successive modifiche per esigenze di sicurezza.
Nel 2026 anche settembre è stato trasformato in un mese Baseline per ragioni di sicurezza; i dispositivi Hotpatch ricevono quindi due mesi consecutivi con riavvio, settembre e ottobre. La configurazione Hotpatch continua a dipendere dai requisiti del dispositivo, dalle licenze applicabili e dalle Windows quality update policies di Microsoft Intune.
Ottobre 2026 è un mese Baseline per Hotpatch. Il riavvio richiesto dopo KB5127648 è previsto dal calendario del servizio e non indica, da solo, un problema di iscrizione del dispositivo. I dispositivi non idonei a Hotpatch ricevono la normale cumulative Windows.
Distribuzione con Intune, Windows Autopatch e Configuration Manager
Negli ambienti gestiti con Microsoft Intune, le quality update vengono installate attraverso Windows Update secondo le policy assegnate. Gli Update rings controllano differimenti, scadenze e riavvii; le Windows quality update policies consentono ulteriori modalità di orchestrazione quando il dispositivo e la licenza supportano il servizio. Per ricevere gli aggiornamenti mensili attraverso Windows Update non occorre creare una policy specifica per ogni KB.
La distribuzione pilota comprende configurazioni rappresentative del parco macchine: postazioni con Always On VPN, stampanti legacy, lettori biometrici, periferiche USB Audio e dispositivi ibridi associati ad Active Directory. Nei desktop virtuali, i test vengono eseguiti anche con profili FSLogix preesistenti.
Windows Autopatch rende disponibili report sullo stato delle quality update, sui dispositivi che attendono l’installazione e sui riavvii pendenti. La reportistica richiede le condizioni previste per la raccolta dei dati diagnostici. Il portale può mostrare un aggiornamento dello stato in ritardo rispetto all’installazione effettiva sul dispositivo.
Con Configuration Manager e WSUS, KB5127648 viene sincronizzata con il prodotto Windows 11 e la classificazione Security Updates. I Software Update Group e le Automatic Deployment Rules (ADR) possono gestire le cumulative secondo le collection e le finestre di manutenzione già configurate. Nelle installazioni manuali o offline tramite Microsoft Update Catalog si applicano inoltre le istruzioni relative agli eventuali checkpoint cumulative updates, compresi i prerequisiti per il ramo 24H2 e successivi.
Windows Deployment: Dynamic Update e boot.stl
Durante l’aggiornamento dei supporti Windows e delle immagini WinPE attraverso Dynamic Update, il file boot.stl deve essere presente e corrispondere alla versione e all’architettura dell’immagine. L’assenza di un file valido può impedire l’avvio dal supporto e provocare l’errore 0xc0430001.
Per gli ambienti che utilizzano Configuration Manager OSD, il test della task sequence comprende l’avvio dell’immagine WinPE aggiornata e il completamento del deployment. Il semplice aggiornamento dei file del supporto non dimostra che il percorso OSD funzioni su tutte le piattaforme hardware gestite.
Verificare l’installazione e la compliance
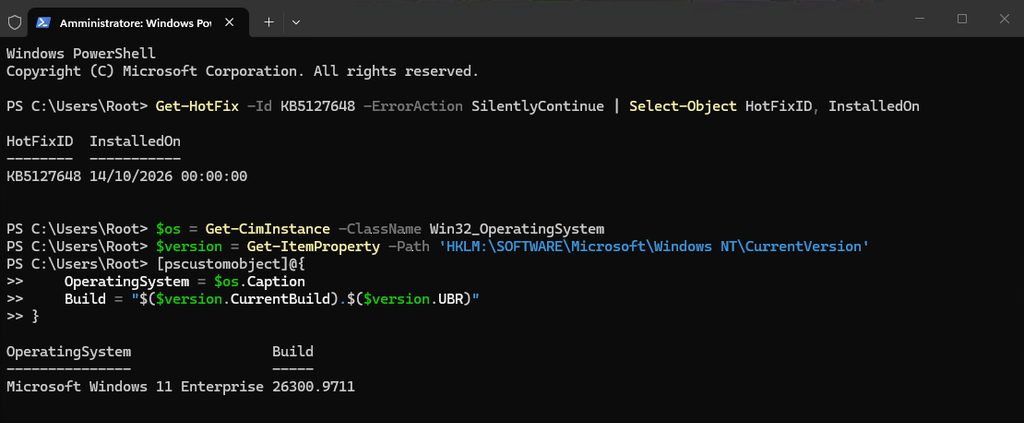
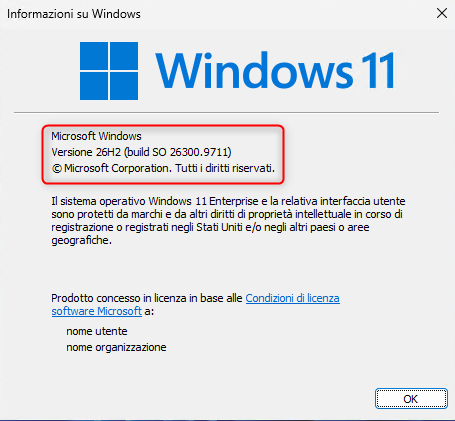
Su Windows 11 25H2 aggiornato con KB5127648 la build completa è 26200.9711. Il comando winver la mostra direttamente; PowerShell consente di recuperare separatamente il numero di build e la revisione UBR:
$os = Get-CimInstance -ClassName Win32_OperatingSystem
$version = Get-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion'
[pscustomobject]@{
    OperatingSystem = $os.Caption
    Build = "$($version.CurrentBuild).$($version.UBR)"
}
Il comando è di sola lettura e può essere eseguito localmente su Windows PowerShell. La proprietà BuildNumber della classe Win32_OperatingSystem da sola non include l’UBR.
La presenza della KB tra gli aggiornamenti registrati può essere interrogata con:
Get-HotFix -Id KB5127648 -ErrorAction SilentlyContinue | Select-Object HotFixID, InstalledOn
Get-HotFix utilizza i dati esposti da Windows Quick Fix Engineering e non rappresenta un inventario completo dei componenti del servicing stack. Per il reporting mensile, la build completa viene correlata alla versione e all’edizione di Windows e allo stato rilevato dallo strumento di gestione.
Conclusioni
Gli aggiornamenti cumulativi di ottobre 2026 correggono diversi problemi che coinvolgono direttamente Windows Client. KB5127648 interviene sul caricamento di Explorer nei desktop AVD con FSLogix, sulle connessioni Always On VPN, sulla riproduzione AC-3, su Windows Hello e sulla stampa. I controlli ReFS e la distribuzione progressiva dei nuovi certificati Secure Boot proseguono secondo i rispettivi meccanismi di rilascio.
Il problema Machine Identity Isolation che poteva interrompere la relazione di trust con Active Directory è già risolto nelle cumulative recenti, mentre alcuni malfunzionamenti USB Audio Class 1.0 rimangono soltanto parzialmente mitigati. La distribuzione di ottobre richiede anche attenzione al ciclo di supporto: Windows 11 24H2 Home e Pro termina il servicing, Windows 11 23H2 Enterprise ed Education si avvicina alla scadenza di novembre e Windows 10 22H2 passa al secondo anno commerciale ESU.
La compliance degli endpoint dipende dalla cumulative installata, dalla build completa, dallo stato di supporto e dalle condizioni di gestione applicate tramite Intune, Windows Autopatch o Configuration Manager. I problemi noti pubblicati in Windows Release Health rimangono il riferimento per le verifiche successive al rilascio.