Autopilot Device Association: Third-Party MDM Integration

Introduzione
Il 21 ottobre 2026 è stata pubblicata una nuova pagina Microsoft Learn dedicata all’integrazione di Windows Autopilot Device Association con i provider MDM di terze parti. La documentazione descrive i requisiti per accedere al servizio, il processo di autorizzazione e le attività che i produttori devono completare prima di rendere disponibile l’integrazione ai propri clienti.
Come sapete, Windows Autopilot Device Association è disponibile dal 27 agosto 2026 come funzionalità opzionale di Windows Autopilot device preparation, e permette di associare preventivamente un dispositivo fisico Windows 11 all’organizzazione utilizzando un’identità hardware protetta dal TPM e un tenant affinity marker memorizzato nel firmware UEFI.
Con la nuova documentazione, viene chiarito come anche i produttori di soluzioni MDM diverse da Microsoft Intune possano richiedere l’accesso al servizio e integrarlo nelle proprie piattaforme. Al momento questa possibilità è riservata ai provider che completano un processo di onboarding ad accesso limitato, soggetto all’approvazione di Microsoft.
Windows Autopilot Device Association & Third-Party MDM
Nell’articolo Windows Autopilot Device Association abbiamo già visto come funziona l’associazione preventiva del dispositivo e quali differenze introduce rispetto alla registrazione hardware hash utilizzata nel Windows Autopilot tradizionale.
Il processo utilizza la TPM attestation per verificare l’identità hardware del computer e stabilire un’associazione attendibile con il tenant dell’organizzazione. Quando la verifica viene completata, Windows scrive nel firmware UEFI un tenant affinity marker che permette di riconoscere il dispositivo prima dell’enrollment MDM.
Questo meccanismo rende disponibili alcune funzionalità aggiuntive nello scenario di Windows Autopilot device preparation con Intune, come l’assegnazione diretta di una device preparation policy al dispositivo, alcune personalizzazioni della Out-of-Box Experience (OOBE) e il riconoscimento del computer come corporate-owned.
Le procedure pubblicate inizialmente erano concentrate sull’utilizzo di Device Association attraverso Microsoft Intune. La nuova pagina Microsoft Learn descrive invece il percorso che un altro produttore MDM può seguire per integrare il servizio nella propria piattaforma.
Per le organizzazioni che utilizzano soluzioni diverse da Intune è una possibilità molto interessante, anche se la disponibilità effettiva dipenderà dal supporto implementato dal rispettivo vendor e dall’autorizzazione concessa da Microsoft.
Quali sono i prerequisiti?
Ci sono alcuni prerequisiti che i produttori MDM devono soddisfare prima di richiedere l’accesso al servizio. Il primo riguarda la piattaforma di gestione, che deve già supportare l’enrollment e l’amministrazione dei dispositivi Windows attraverso i protocolli MDM previsti dal sistema operativo.
La soluzione deve inoltre essere integrata con Microsoft Entra ID, seguendo il modello descritto nella documentazione Microsoft Entra integration with MDM.
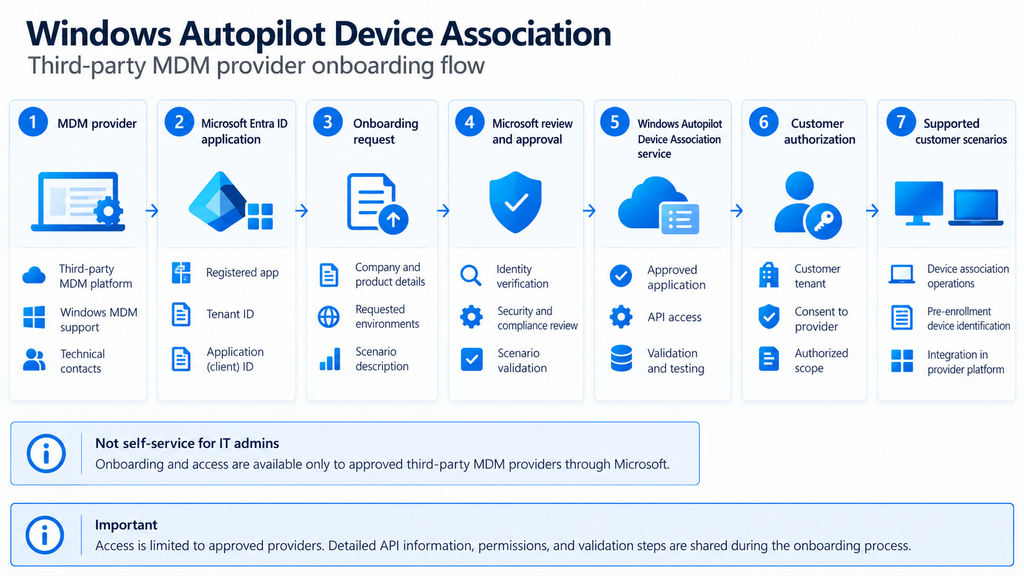
Per accedere alle API di Device Association, il produttore deve registrare un’applicazione in Microsoft Entra ID. Questa applicazione verrà successivamente valutata e, in caso di approvazione, autorizzata a utilizzare il servizio.
Un altro requisito riguarda il consenso dei clienti: il provider deve prevedere un meccanismo attraverso il quale ogni organizzazione possa autorizzarlo a eseguire le operazioni di Device Association nel proprio tenant. L’approvazione ottenuta dal produttore non permette quindi di operare automaticamente nei tenant di tutti i clienti che utilizzano la sua piattaforma.
Come funziona il processo di onboarding?
L’accesso non può essere richiesto autonomamente da un amministratore IT attraverso il Microsoft Intune admin center o il Microsoft Entra admin center. Il processo è destinato ai produttori MDM che intendono integrare Device Association nelle proprie soluzioni.
Per avviare la richiesta, il provider deve contattare il proprio referente Microsoft e fornire alcune informazioni, quali ad esempio:
- Ragione sociale dell’azienda e nome del prodotto MDM
- Contatti aziendali e tecnici di riferimento
- Tenant ID Microsoft Entra del provider
- Application (client) ID delle applicazioni e degli ambienti che richiedono l’accesso
- Descrizione degli scenari di Device Association che si intendono supportare
- Numero previsto di clienti, disponibilità geografica e pianificazione del rilascio
La richiesta viene esaminata considerando l’identità del produttore, le applicazioni registrate e gli scenari di utilizzo proposti. Durante la valutazione possono essere richieste ulteriori informazioni tecniche oppure documentazione relativa a sicurezza, privacy e conformità. Inoltre, l’invio della richiesta non garantisce l’approvazione e non è prevista una tempistica fissa per il completamento dell’onboarding.
Autorizzazione dell’applicazione Microsoft Entra ID
Una volta approvata la richiesta, l’applicazione Entra ID indicata dal produttore viene autorizzata ad accedere al servizio Windows Autopilot Device Association. Il provider riceve quindi le informazioni tecniche necessarie per sviluppare l’integrazione, comprese le API applicabili, le autorizzazioni richieste e le procedure di validazione.
Prima di rendere disponibile la funzionalità ai clienti, devono essere completati anche i test e le verifiche di preparazione alla produzione previsti durante l’onboarding. L’autorizzazione rimane associata all’identità dell’applicazione e allo scenario approvato. Se il produttore intende utilizzare un’altra applicazione, aggiungere un ambiente oppure modificare in modo sostanziale l’integrazione, deve contattare nuovamente Microsoft.
La documentazione pubblica non contiene una procedura per abilitare autonomamente l’accesso alle API di Device Association. I dettagli relativi alle API, ai permessi e ai test vengono forniti ai produttori che completano il processo di approvazione.
Sicurezza e responsabilità del provider
L’accesso al servizio comporta alcune responsabilità per il produttore MDM. Il provider deve utilizzare Device Association esclusivamente per gli scenari autorizzati e richiedere soltanto i permessi necessari al funzionamento dell’integrazione. Deve inoltre proteggere le credenziali e i dati relativi ai dispositivi, ai tenant e alle associazioni, mantenendo registrazioni delle operazioni effettuate.
Tra le responsabilità previste rientra anche il supporto ai clienti che utilizzano l’integrazione sviluppata. Eventuali incidenti di sicurezza, modifiche alla proprietà dell’azienda oppure cambiamenti all’identità delle applicazioni e agli scenari precedentemente approvati devono essere comunicati a Microsoft.
Questi requisiti hanno una ragione precisa. Device Association interviene prima dell’enrollment MDM e permette di stabilire un collegamento verificabile tra l’identità fisica del computer e il tenant dell’organizzazione. È quindi importante che le operazioni eseguite dal provider siano autorizzate e tracciabili, soprattutto quando lo stesso servizio MDM gestisce dispositivi appartenenti a organizzazioni differenti.
Che cosa cambia per gli amministratori IT?
Per le organizzazioni che utilizzano Microsoft Intune non cambia nulla nell’immediato, le procedure di Windows Autopilot device preparation con Device Association rimangono quelle già disponibili, compresa la pre-associazione del dispositivo e il completamento dell’associazione durante OOBE.
La nuova documentazione interessa soprattutto chi utilizza una piattaforma MDM di terze parti oppure sta valutando soluzioni alternative a Intune; ad esempio, un produttore può richiedere l’accesso al servizio e, una volta ottenuta l’autorizzazione, sviluppare un’integrazione da rendere disponibile ai propri clienti.
Questo non significa che tutte le soluzioni MDM possano già utilizzare Device Association, la disponibilità dipenderà dall’approvazione del provider e dalle funzionalità che verranno effettivamente implementate. Al momento non è stato pubblicato un elenco di produttori già autorizzati e non è stata comunicata una data di disponibilità generale dell’integrazione.
Bisogna inoltre distinguere bene il servizio Device Association dalle funzionalità di provisioning offerte attraverso Microsoft Intune. Non è assolutamente garantito, infatti, che ogni piattaforma MDM possa riprodurre automaticamente tutte le capacità oggi disponibili con Windows Autopilot device preparation, come le assegnazioni delle policy o le personalizzazioni della OOBE. Questi aspetti andranno verificati per ciascuna integrazione, sulla base delle funzionalità effettivamente supportate dal produttore.
Licensing e disponibilità
La nuova pagina non annuncia licenze o SKU aggiuntivi specifici per l’onboarding dei provider MDM. Device Association fa parte di Windows Autopilot device preparation e i requisiti generali sono descritti nella documentazione dedicata. Per una soluzione di terze parti, i requisiti effettivi vanno verificati e confermati direttamente con il produttore e con Microsoft, senza estendere automaticamente a tutte le integrazioni il licensing previsto per lo scenario Intune.
Per le soluzioni di terze parti restano da verificare le eventuali condizioni commerciali del produttore, le funzionalità offerte e la disponibilità nei diversi mercati. Se utilizzate un MDM diverso da Intune e siete interessati a Device Association, vi suggerisco di chiedere direttamente al vendor se abbia già avviato il processo di onboarding, quali scenari intenda supportare e se sia prevista una data di rilascio.
Conclusioni
Con questa integrazione della documentazione Microsoft, anche i produttori MDM di terze parti hanno un percorso ufficiale per richiedere l’integrazione con Windows Autopilot Device Association. Come anticipato, per ora l’accesso rimane limitato ai provider approvati da Microsoft. Vedremo nei prossimi mesi quali produttori decideranno di integrare il servizio e quali funzionalità renderanno disponibili attraverso le proprie piattaforme.
Se volete approfondire il funzionamento di Device Association, la TPM attestation, i requisiti hardware e la configurazione attraverso Microsoft Intune, trovate tutti i dettagli nella nostra guida Windows Autopilot Device Association pubblicata su Endpoint Ninja.