Microsoft Intune: CNAME Auto-Discovery End of Support

- Introduzione
- Come funziona la CNAME Auto-Discovery in Microsoft Intune
- Cosa cambierà dal 15 gennaio 2027
- Quali modalità di enrollment saranno interessate
- Come verificare la presenza del record EnterpriseEnrollment
- Verificare il processo Windows MDM-only enrollment
- EnterpriseEnrollment ed EnterpriseRegistration: attenzione alle differenze
- Come prepararsi alla dismissione
- Conclusioni
Introduzione
A partire dal 15 gennaio 2027, Microsoft Intune interromperà il supporto alla CNAME Auto-Discovery negli scenari di registrazione Windows MDM-only. Questa modifica interessa le organizzazioni che utilizzano un record DNS EnterpriseEnrollment per consentire ai dispositivi Windows di individuare automaticamente il servizio MDM durante l’enrollment.
L’annuncio è stato pubblicato il 15 ottobre 2026 sul blog ufficiale Microsoft Intune Customer Success ed è stato comunicato anche attraverso il Microsoft 365 Message Center con l’identificativo MC1509780.
Negli ambienti interessati, gli utenti potrebbero dover specificare manualmente l’indirizzo del server Microsoft Intune durante le nuove registrazioni, mentre per i dispositivi già registrati non ci saranno conseguenze. Le altre modalità di enrollment, comprese quelle gestite attraverso Microsoft Entra ID, continueranno a funzionare regolarmente.
In questo articolo vediamo nel dettaglio come funziona attualmente il meccanismo di discovery, quali scenari saranno coinvolti e quali verifiche effettuare prima della scadenza.
Come funziona la CNAME Auto-Discovery in Microsoft Intune
Quando un dispositivo Windows viene registrato direttamente in un servizio MDM, deve individuare l’endpoint al quale inviare la richiesta di enrollment.
Una delle modalità previste da Windows utilizza il DNS per identificare il servizio di gestione associato al dominio dell’organizzazione. Questo meccanismo si basa su un record CNAME (Canonical Name), configurato generalmente nella zona DNS pubblica del dominio aziendale.
Supponiamo, ad esempio, che un’organizzazione utilizzi il dominio contoso.com. La configurazione attualmente documentata da Microsoft prevede un record simile al seguente:
| Tipo | Nome del record | Destinazione |
|---|---|---|
| CNAME | EnterpriseEnrollment.contoso.com | EnterpriseEnrollment-s.manage.microsoft.com |
Quando un utente avvia una registrazione Windows MDM-only e inserisce il proprio indirizzo aziendale, Windows può utilizzare il dominio dell’utente per cercare il record EnterpriseEnrollment e individuare automaticamente il servizio di enrollment.
Se la configurazione DNS è corretta, l’utente può proseguire senza conoscere o inserire manualmente l’indirizzo del server. Questo meccanismo è facoltativo, ma ne è raccomandato l’utilizzo per semplificare la registrazione negli ambienti che non adottano l’automatic MDM enrollment.
Con la modifica annunciata per gennaio 2027, Microsoft Intune non supporterà più questo meccanismo di individuazione automatica negli scenari Windows MDM-only interessati.
Cosa cambierà dal 15 gennaio 2027
La modifica riguarda il modo in cui il dispositivo individua il servizio Microsoft Intune durante la registrazione. Negli ambienti che attualmente dipendono dalla CNAME Auto-Discovery, il sistema non potrà più utilizzare quel meccanismo per determinare automaticamente l’indirizzo del server MDM.
Se l’indirizzo non viene già fornito dalla procedura di enrollment, Windows richiederà all’utente di inserirlo manualmente. L’URL indicato da Microsoft nell’annuncio è:
https://enrollment.manage.microsoft.com/enrollmentserver/discovery.svcDopo aver inserito l’indirizzo, l’utente potrà continuare con il normale processo di autenticazione e registrazione, secondo i requisiti configurati dall’organizzazione.
L’inserimento manuale sarà necessario soltanto quando l’esperienza di enrollment non dispone già delle informazioni del server. Alcune procedure possono infatti fornire direttamente l’endpoint MDM, senza utilizzare il record DNS oggetto della dismissione.
Quando verrà applicata la modifica
Il Message Center indica il 15 gennaio 2027, o poco dopo, come data prevista per l’interruzione del supporto. Microsoft non ha ancora specificato nell’annuncio un calendario dettagliato di rollout per singolo tenant o area geografica, suggerisco quindi di utilizzare il 15 gennaio come deadline per completare i controlli.
La dismissione riguarda la CNAME Auto-Discovery durante Windows MDM-only enrollment. Microsoft continuerà a supportare questo metodo di registrazione. I dispositivi già registrati rimarranno gestiti e non dovranno essere registrati nuovamente a causa della modifica.
Quali modalità di enrollment saranno interessate
Per valutare l’impatto della modifica bisogna distinguere Windows MDM-only enrollment dall’enrollment automatico gestito attraverso Microsoft Entra ID.
Windows mette a disposizione diverse modalità per collegare un dispositivo all’organizzazione: alcune prevedono il Microsoft Entra join, altre la registrazione dell’account aziendale e altre ancora consentono di eseguire direttamente l’enrollment nel servizio MDM.
Nel caso del Windows MDM-only enrollment, l’utente può avviare la procedura dalle impostazioni di sistema, senza dover necessariamente eseguire il Microsoft Entra join del dispositivo.
Il percorso è Settings > Accounts > Access work or school > Enroll only in device management, ed è proprio in questa esperienza che il record EnterpriseEnrollment può essere utilizzato per individuare il servizio di registrazione. La tabella seguente riepiloga i principali scenari:
| Scenario | Impatto |
|---|---|
| Windows MDM-only enrollment che dipende da CNAME Auto-Discovery | Interessato |
| Windows MDM-only enrollment con URL del server già fornito | Nessuna dipendenza dal CNAME da sostituire |
| Microsoft Entra join con automatic MDM enrollment | Non interessato |
| Microsoft Entra hybrid join con enrollment tramite Entra | Non interessato |
| Windows Autopilot con enrollment automatico tramite Entra | Non interessato |
| Dispositivi già registrati in Intune | Non interessati |
Microsoft Entra join e Windows Autopilot
Negli ambienti che utilizzano Microsoft Entra join con automatic MDM enrollment, l’individuazione del servizio di gestione avviene attraverso la configurazione dell’enrollment automatico associata al tenant Microsoft Entra.
Quando l’automatic enrollment è abilitato, il server MDM viene configurato automaticamente e non è necessario predisporre il record CNAME EnterpriseEnrollment, e questo vale anche per le normali procedure Windows Autopilot che utilizzano Microsoft Entra ID e l’enrollment automatico in Microsoft Intune.
La stessa distinzione si applica a Windows Autopilot device preparation, il cui processo di provisioning si integra con Microsoft Entra join e automatic MDM enrollment.
Per approfondire le modalità più recenti di associazione dei dispositivi al tenant, è disponibile anche l’articolo Windows Autopilot Device Association pubblicato su Endpoint Ninja.
Chi utilizza già queste modalità non deve modificare le configurazioni di automatic enrollment in conseguenza del nuovo annuncio.
Come verificare la presenza del record EnterpriseEnrollment
Il primo controllo da effettuare riguarda la configurazione DNS del dominio aziendale. Da una postazione Windows è possibile utilizzare PowerShell e il cmdlet Resolve-DnsName per verificare la presenza del record CNAME. Ad esempio:
Resolve-DnsName -Name "EnterpriseEnrollment.contoso.com" -Type CNAMEIl comando non richiede privilegi amministrativi e interroga il resolver DNS configurato sul dispositivo. Se il record è presente e risolvibile, il risultato mostra la relativa destinazione. Negli ambienti configurati secondo la documentazione Microsoft, il CNAME dovrebbe generalmente puntare a:
EnterpriseEnrollment-s.manage.microsoft.comSe l’organizzazione utilizza più domini o suffissi UPN, è necessario ripetere il controllo per ciascun dominio pertinente. Ad esempio, potrebbero essere presenti record differenti per contoso.com, eu.contoso.com e us.contoso.com.
La presenza del record conferma che la configurazione DNS è disponibile, ma non permette di stabilire se i dispositivi la utilizzino ancora. Un’organizzazione potrebbe, ad esempio, aver configurato il CNAME diversi anni prima e aver successivamente adottato Windows Autopilot oppure Microsoft Entra automatic enrollment, mantenendo il record DNS per compatibilità con procedure precedenti. Per individuare le dipendenze effettive è quindi necessario esaminare anche i processi di enrollment adottati dagli utenti e dai team IT.
Verifica attraverso Microsoft Intune admin center
Microsoft mette a disposizione una funzione di validazione DNS direttamente nel Microsoft Intune admin center. Il percorso è Devices > Device onboarding > Enrollment > Windows > Enrollment options > CNAME Validation. Nella pagina è possibile inserire il dominio aziendale e selezionare Test.
La funzionalità permette di verificare la configurazione del record CNAME secondo il comportamento attualmente documentato.
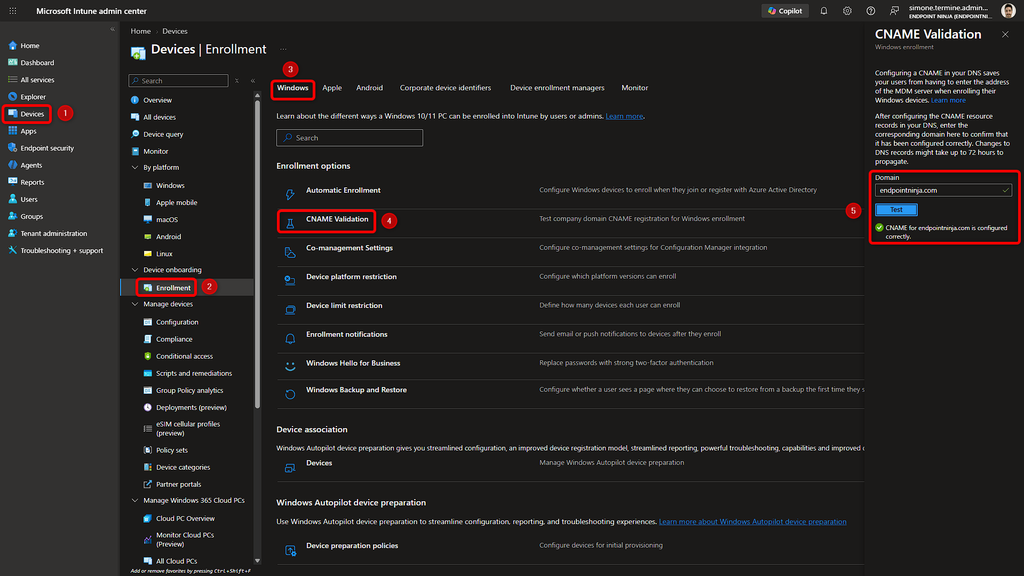
Un risultato positivo nella pagina CNAME Validation conferma la configurazione DNS attuale. Non dimostra che l’organizzazione dipenda ancora da questo meccanismo per registrare i dispositivi. La funzionalità è inoltre documentata prima della dismissione annunciata per gennaio 2027: non deve essere utilizzata come prova del comportamento futuro del servizio.
Verificare il processo Windows MDM-only enrollment
Dopo aver controllato il DNS, bisogna identificare le procedure di registrazione Windows effettivamente utilizzate nell’organizzazione. Il Windows MDM-only enrollment può essere avviato direttamente dal sistema operativo attraverso Settings > Accounts > Access work or school. Da questa pagina è disponibile il collegamento Enroll only in device management.
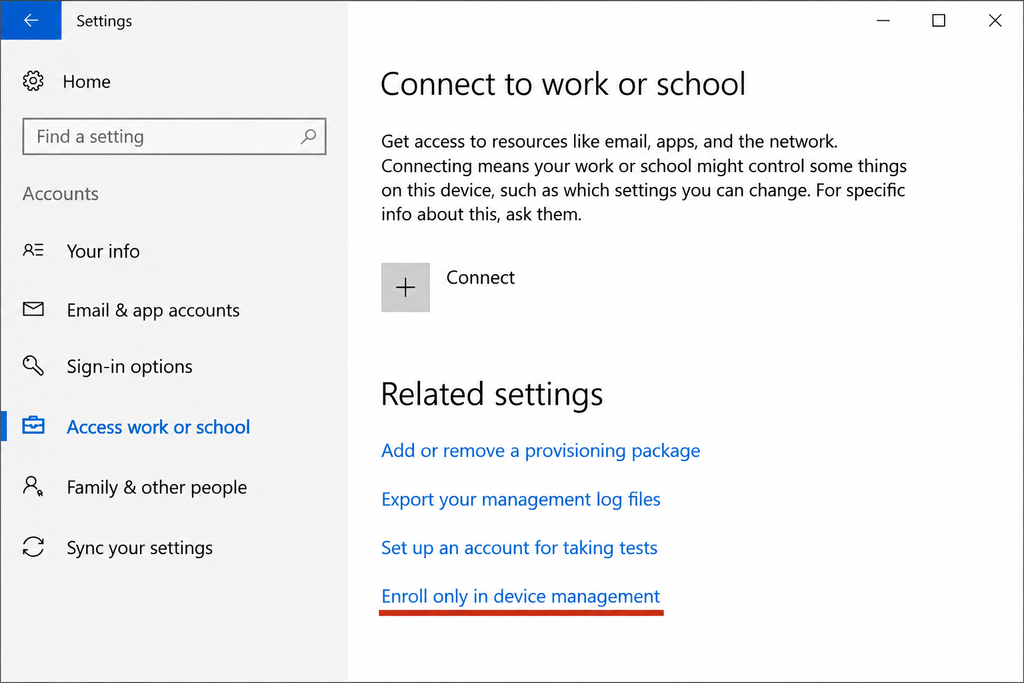
Dopo aver selezionato questa voce, Windows richiede l’indirizzo aziendale dell’utente e tenta di individuare il servizio MDM necessario per proseguire con la registrazione.
Negli ambienti che utilizzano CNAME Auto-Discovery, questo passaggio può avvenire automaticamente grazie al record EnterpriseEnrollment.
Per prepararsi alla modifica, gli amministratori dovrebbero verificare se le procedure utilizzate dall’organizzazione sono in grado di completare l’enrollment anche quando il servizio MDM non viene individuato attraverso il DNS. Il test può essere eseguito su un dispositivo di laboratorio, utilizzando un dominio o una configurazione DNS che non renda disponibile il record CNAME.
In tale situazione, Windows può richiedere l’inserimento manuale del server MDM. La documentazione Microsoft precedente all’annuncio riporta anche la possibilità di utilizzare il nome server enrollment.manage.microsoft.com. Per preparare le istruzioni destinate al nuovo comportamento bisogna utilizzare l’URL completo pubblicato nell’annuncio del 15 ottobre 2026.
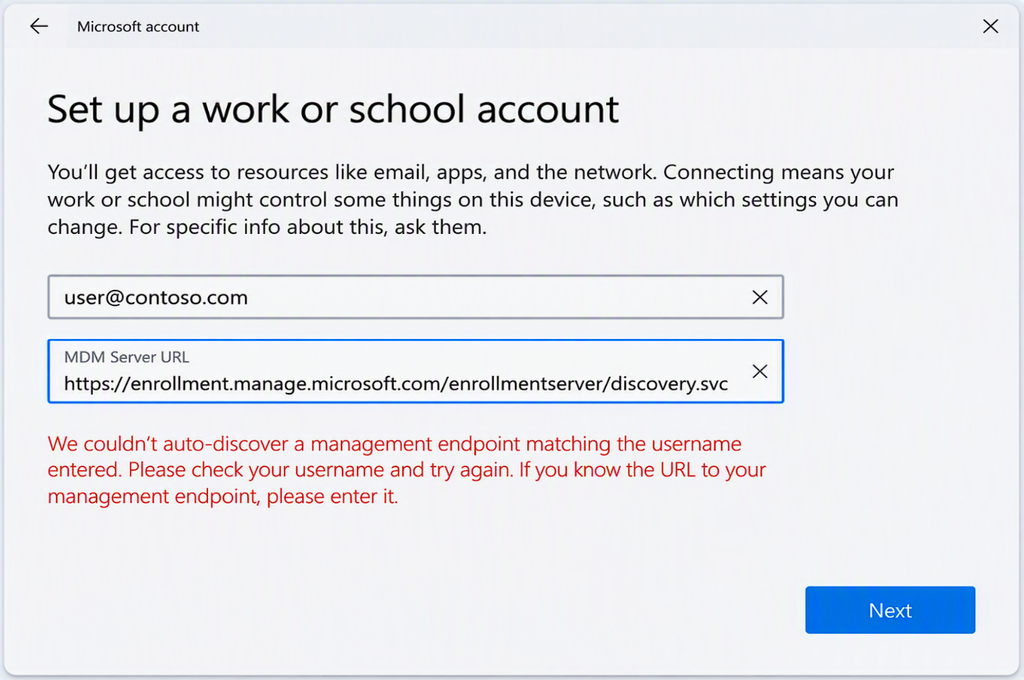
Attenzione ad una cosa importante: un test effettuato prima della dismissione permette di verificare la procedura di registrazione senza CNAME, ma non riproduce necessariamente tutti i dettagli del comportamento che Microsoft applicherà dal gennaio 2027. Per la validazione è meglio utilizzare dispositivi e account dedicati, evitando modifiche ai record DNS in produzione.
Una volta completato l’enrollment, è possibile verificarne il risultato dalla sezione Access work or school del dispositivo e dal Microsoft Intune admin center, controllando che il computer risulti correttamente registrato e gestito.
EnterpriseEnrollment ed EnterpriseRegistration: attenzione alle differenze
Negli ambienti Microsoft è possibile trovare due record DNS dal nome simile:
EnterpriseEnrollment.contoso.com
EnterpriseRegistration.contoso.com
Il primo è associato alla discovery del servizio MDM, mentre il secondo è utilizzato nei meccanismi di registrazione dei dispositivi in Microsoft Entra ID. La documentazione Microsoft Learn riporta, ad esempio, queste destinazioni:
| Record | Destinazione |
|---|---|
EnterpriseEnrollment.contoso.com | EnterpriseEnrollment-s.manage.microsoft.com |
EnterpriseRegistration.contoso.com | EnterpriseRegistration.windows.net |
I due record svolgono funzioni differenti. La modifica annunciata per il 15 gennaio 2027 riguarda l’utilizzo della CNAME Auto-Discovery basata su EnterpriseEnrollment negli scenari Windows MDM-only enrollment. Non è stata annunciata una dismissione generale del record EnterpriseRegistration.
Non rimuovete automaticamente i record EnterpriseEnrollment o EnterpriseRegistration dalla configurazione DNS per prepararvi alla scadenza. Microsoft raccomanda di verificare le dipendenze esistenti. La presenza di questi record potrebbe essere legata a configurazioni e procedure che richiedono una valutazione separata.
Come prepararsi alla dismissione
Per le organizzazioni che utilizzano Windows MDM-only enrollment, è raccomandato di verificare le procedure interessate e aggiornare le istruzioni prima che venga applicata la modifica.
La prima attività consiste nell’individuare i flussi di registrazione ancora in uso e, a tal proposito, è fondamentale confrontarsi con i team che gestiscono il provisioning delle postazioni, il supporto agli utenti e le eventuali procedure di enrollment manuale.
Se viene individuata una dipendenza dalla discovery DNS, sarà necessario aggiornare la documentazione utilizzata dagli operatori e dagli utenti, specificando quando e come inserire l’URL del servizio Microsoft Intune.
State attenti anche agli eventuali strumenti o processi personalizzati che avviano l’enrollment Windows. Esiste anche, ad esempio, la possibilità di utilizzare collegamenti con schema URI ms-device-enrollment, che possono includere informazioni relative al servizio MDM.
In presenza di queste implementazioni, è bene verificare quali informazioni vengano effettivamente fornite al client e se il processo utilizzi ancora il CNAME per individuare il servizio.
I test dovrebbero essere completati con dispositivi di laboratorio rappresentativi delle configurazioni aziendali, verificando sia l’esperienza utente sia il completamento dell’enrollment.
Per quanto riguarda le licenze, l’annuncio non introduce nuovi requisiti, e continuano ad applicarsi quelli previsti per Microsoft Intune e per il metodo di registrazione utilizzato. Un’eventuale migrazione verso Microsoft Entra automatic MDM enrollment richiede invece di valutare separatamente i prerequisiti di quella modalità, tra cui Microsoft Entra ID P1 o P2.
La modifica non impone alcun intervento sui dispositivi già registrati, le attività dovrebbero concentrarsi sulle nuove registrazioni e sulle procedure che potrebbero essere utilizzate dopo il 15 gennaio 2027.
Conclusioni
La fine del supporto alla CNAME Auto-Discovery riguarda una modalità specifica di individuazione del servizio MDM che alcune organizzazioni potrebbero utilizzare ancora oggi per registrare manualmente i dispositivi Windows in Microsoft Intune.
Per gli ambienti che utilizzano Microsoft Entra join, Microsoft Entra hybrid join o Windows Autopilot con enrollment automatico tramite Entra, Microsoft non prevede modifiche derivanti direttamente da questo annuncio.
Gli amministratori che utilizzano Windows MDM-only enrollment dovrebbero invece verificare la configurazione DNS e le procedure effettivamente adottate, individuando eventuali dipendenze dal record EnterpriseEnrollment.
Le verifiche e l’aggiornamento della documentazione dovrebbero essere completati prima del 15 gennaio 2027, così da evitare difficoltà durante le nuove registrazioni. Windows MDM-only enrollment continuerà a essere supportato, per le organizzazioni interessate cambierà il modo in cui il servizio di gestione viene individuato durante la registrazione.